ТОП-7 приложений на Android с хакерскими возможностями
Основным преимуществом операционной системы Android является ее возможность развиваться. Это открытая ОС, любой производитель может написать свою программу, и она будет работать так, как этого желает разработчик. Не удивительно, что именно для этой платформы появилось так много дополнений с различными хакерскими возможностями. Это специальное программное обеспечение, которое дает возможность обходить ту или иную защиту, производить действия в других приложениях, которые ранее не были предусмотрены. В умелых руках хакерское дополнение может творить настоящие чудеса.
Топ-7 приложений с хакерскими возможностями
В этом топе находятся те приложения, которые были проверены на деле и доказали свою работоспособность. Они имеют различную функциональность и созданы для задач, которые большинство пользователей считают хакерскими. Использовать такое ПО необходимо после того, как пользователь изучил специфику его работы.
zANTI Mobile Penetration Testing Tool
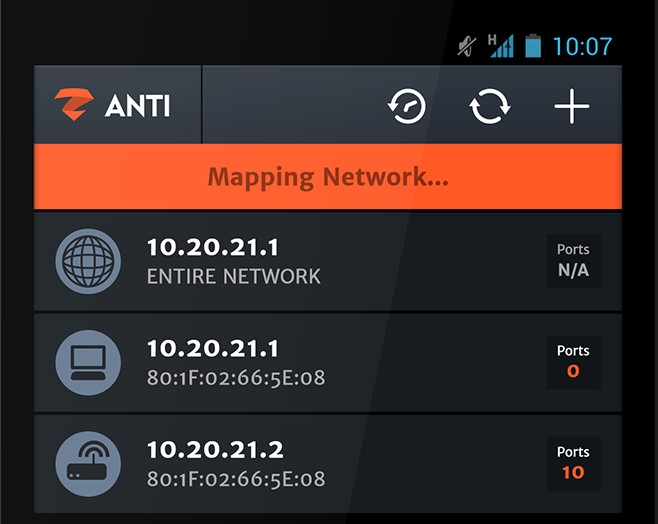
Это специализированное хакерское приложение, которое может производить оценку безопасности Wi-Fi сетей. Функциональность программы довольно большая, если пользователь планирует управлять закрытыми беспроводными сетями, то оно подойдет как нельзя лучше. К основным возможностям данного приложения можно отнести такие:
- умеет сканировать сети и подключенные к ним устройства;
- проверяет сети на слабые пароли и взламывает их;
- реализация MITM атак в беспроводных сетях (замена загружаемых изображений и файлов);
- быстро подключается к найденным сетевым портам;
- программа умеет регулировать трафик в режиме реального времени.
Для того чтобы полноценно пользоваться данным приложением, необходимо обладать некоторыми навыками. Здесь практически безграничные возможности для тех пользователей, которые знают, что делает так или иная функция. Программа распространяется бесплатно и ее можно использовать некоторое время, после чего определенные возможности будут заблокированы и пользователю предложат уже купить полную версию приложения.
AndroRAT
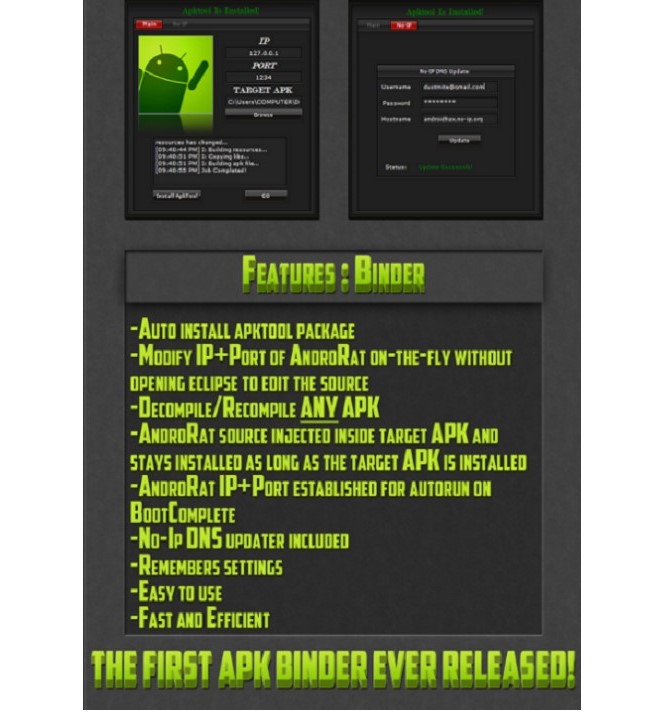
Это первое приложение, которое было создано для администрирования других устройств под управлением Android. Изначально оно разрабатывалось как эффективный помощник в организации общего доступа к файлам и программам. Но также оно очень часто используется хакерами. Если изучить основные принципы работы приложения, то можно администрировать другие устройства Андроид без ведома их владельца. Эта программа позволяет получить доступ к чужим файлам, даже на удаленной основе. Исходный код AndroRAT доступный в сети, поэтому различные хакеры дорабатывают приложение под свои потребности и нужды.
FaceNiff
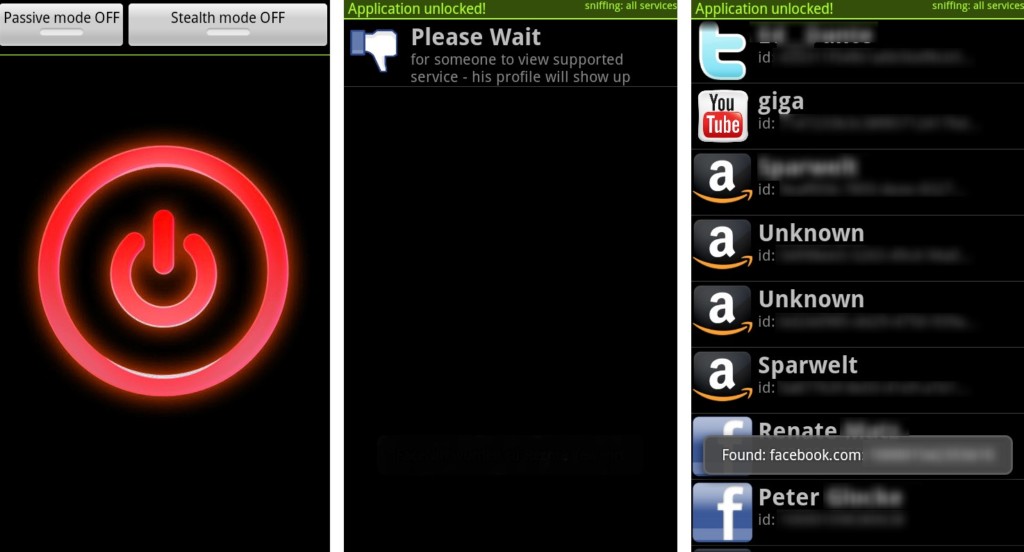
Это уникальное в своем роде приложение, которое позволяет пользователям перехватывать другие интернет сессии. В данный момент программа умеет работать с: facebook.com, twitter.com, vkontakte.ru, vk.ru, nk.pl, youtube.com, amazon, tumblr.com, meinvz.net, studivz.net, tuenti.com, blogger.com, myspace.com. Все довольно просто, хакер может подключиться к другой интернет сессии и, например, отправить сообщение от аккаунта другого пользователя, используя его профильные данные. Для этого оба устройства должны быть подключены к одной и той же Wi-Fi сети, что в общественных местах является частым явлением. Даже если беспроводная сеть будет защищена стандартами WEP, WPA или WPA2, умелый хакер сможет перехватить сессию.
Sniffer Wicap 2 Pro
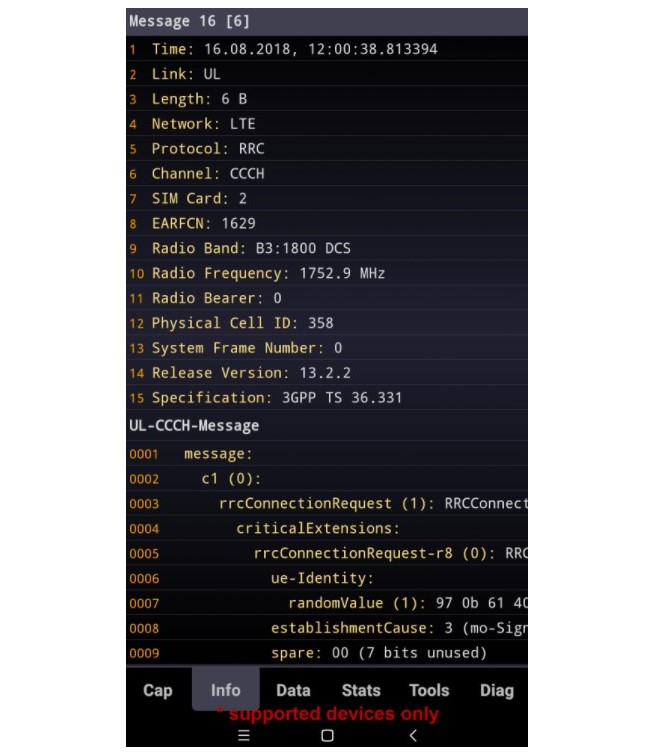
Вокруг нас огромное количество смартфонов и других устройств, которые постоянно подключены к интернету. Когда пользователь сидит и просто просматривает фото в Instagram, он создает определенную интернет сессию. Трафик имеет четкие адреса и цели, поэтому его можно перехватить. Это хакерский сниффер пакетов, который позволяет делать перехват и проанализировать его, а также использовать переданные данные в своих целях. В данный момент программа обладает огромным количество функций и возможностей, в частности можно выделить такие:
- отображает информацию о пакетах в режиме реального времени;
- параллельно захватывает пакеты с нескольких интернет сессий;
- фильтрует полученные данные по параметрам;
- подает уведомление в случае успешного захвата;
- анализирует статистику перехваченных пакетов;
- предоставляет пользователю возможности root-терминала.
Функциональность и возможности программы практически безграничные, в терминале можно задавать многие команды и производить практически любое действие. В основном данное приложение используется для перехвата интернет трафика и информации.
DroidSheep
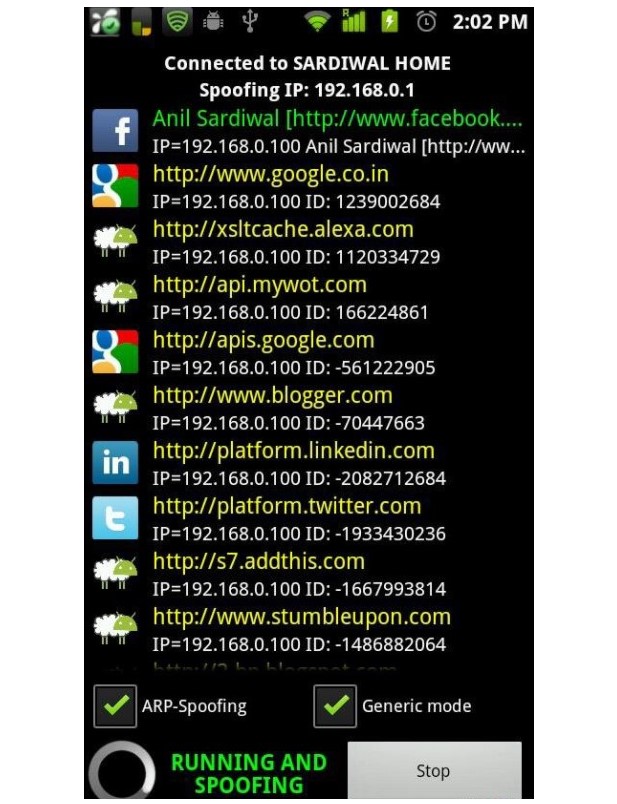
Это бесплатное хакерское приложение начального уровня, которое понравится новичкам. Основной задачей данной программы является перехват и скан веб-сессий. Здесь очень простой интерфейс, достаточная функциональность и неплохой набор возможностей. Отличный выбор для начинающих хакеров, которые только погружаются в мир перехвата личной информации других пользователей. После запуска программы на экране появляется кнопка START, если ее нажать, то вскоре на экране будут появляться все выполненые веб-сессии. Выбрав перехваченную можно будет зайти на сайт с устройства жертвы, после чего производить любые манипуляции с чужой информацией. Приложение способно работать с любыми сессиями, не доступны только те, которые используют шифрование SSL/TLS.
cSploit
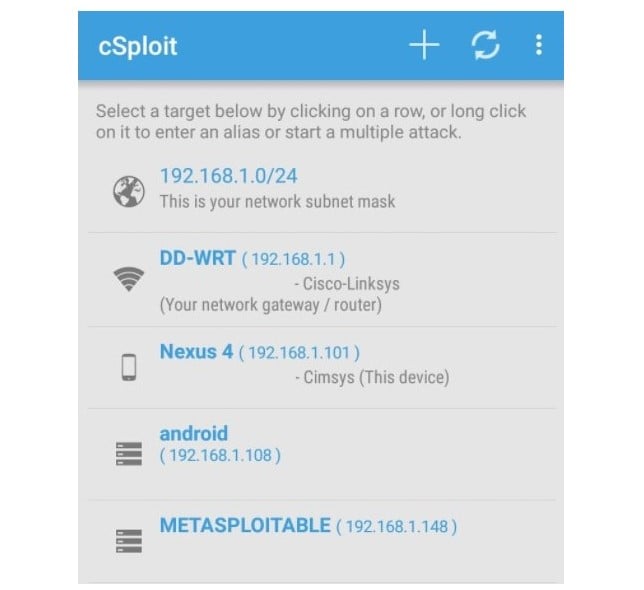
Сегодня каждое устройство подключено к интернету по беспроводному Wi-Fi, это происходит в частных домах, офисных и торговых центрах, общественных местах и даже в государственных учреждениях. Данное приложение было создано для того, чтобы тестировать все беспроводные сети и находить уязвимости. В данный момент это единственная доступная программа для пентеста на Android. По сути, это хакерское обеспечение, которое имитирует попытки взлома и определяет то, насколько легко зайти в беспроводную сеть, если у пользователя нет на это прав и полномочий. Приложение применяется не только сетевыми администраторами для определения надежности защиты, оно также используется для взлома сетей.
Wi-Fi Kill
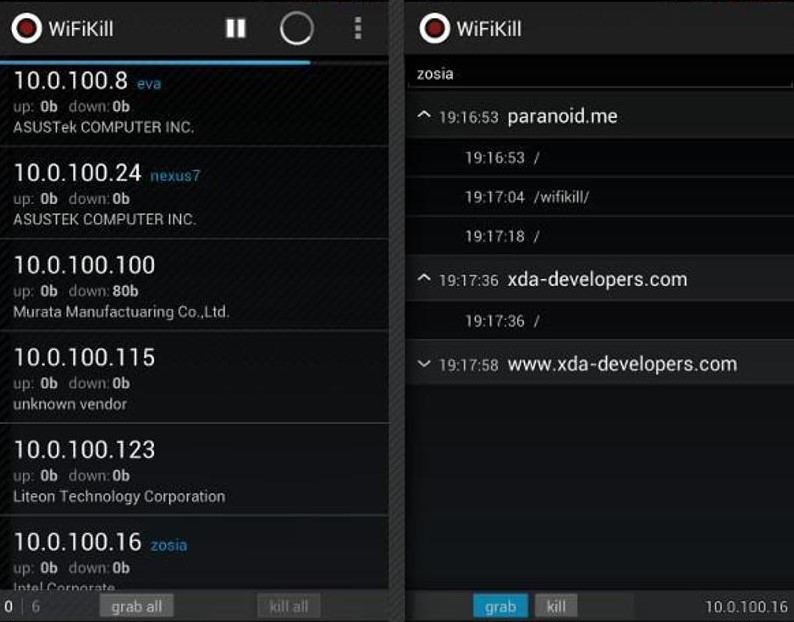
К личной беспроводной сети Wi-Fi может быть подключено множество пользователей. Это могут быть не только члены семьи и гости, но и соседи, которые нагружают сеть и пользуются интернетом бесплатно. Чтобы решить эту проблему, было создано приложение под названием «Wi-Fi Kill». Это хакерское ПО, которое делает определенного пользователя полноценным владельцем беспроводной сети, к которой он подключен. Программа позволяет ограничивать доступ к сети другим пользователям. Можно в режиме реального времени посмотреть на то, кто в данный момент подключен к Wi-Fi, после чего отключить нескольких от своей сети.
Любое из представленных приложений способно так или иначе влиять на уже созданные веб-сессии. Все они были разработаны для благих целей, но быстро перехвачены хакерами, которые злоупотребляют их возможностями. Всегда нужно помнить о том, что, используя данный ТОП-7 хакерских приложений на Android, можно подвергнуть угрозе также и свое устройство. Порт для подключения имеет две стороны, не только хакер получает доступ к данным пользователя, но и пользователь может подключиться к хакерскому оборудованию, если он это умеет делать.
Подборка лучших Android-приложений для взлома и тестирования безопасности
В наше время множество вопросов можно решить несколькими движениями пальца. Во многом это достигается за счет хранения огромного количества личной информации на наших портативных устройствах, поэтому стоит опасаться приложений, при помощи которых злоумышленники могут получить доступ к личным данным.
Цель этой статьи — не продвижение этих приложений, а предупреждение об их существовании. Многие пользователи Android не знают о них, потому что большинство из них нельзя найти в Google Play, но их с легкостью можно найти на просторах Интернета.
Zanti
Zanti — скандально известное приложение, которое было создано компанией Zimperium. Оно было задумано для оценки защищённости Wi-Fi сетей, но многие используют его в корыстных целях. Благодаря Zanti можно контролировать смартфоны, которые подключены к той же сети Wi-Fi что и атакующий телефон. Например, можно подшутить над друзьями, перенаправляя их на определенные URL, выставляя заставку на основной экран и т.п.
Droidsqli
Многие слышали про SQL-инъекции, которые часто применяются в атаках на веб-приложения. Droidsqli позволяет использовать SQL-инъекции прямо через ваш Android-смартфон. Это единственная программа в своем роде.
Dsploit
Dsploit — мощный инструмент для проверки уязвимости сетей. При помощи него можно детально просканировать всю сеть и подключенные к ней устройства. Это приложение предоставляет злоумышленникам такие функции, как: подбор логина или пароля, слежка, обрыв связи и другие.
WPA WPS Tester
Это приложение было создано для проверки Wi-Fi сетей на наличие уязвимостей, а сейчас используется для их взлома. При запуске оно показывает уязвимые Wi-Fi соединения, к которым вы можете применить подбор PIN-кода WPS, а затем получить пароль от Wi-Fi сети.
Network Mapper
Network Mapper предоставляет вам информацию о том, кто подключен к сети, и кто пытается подключиться. Оно используется специалистами сетевой безопасности для проверки сетей на различного рода уязвимости.
Приложение может просканировать всю сеть целиком, включая порты, сетевые протоколы, и пользователей, подключенных к сети. После этого вы получите достаточно информации о своей сети, необходимой для нахождения и исправления уязвимостей.
AndroRAT
Первый инструмент удаленного администрирования для Android, который позволяет контролировать другие устройства через удаленное соединение с ними. Многие пользователи нелегально используют AndroRAT для доступа к чужим компьютерам и смартфонам в корыстных целях. Взлом основывается на операциях между клиентом и сервером.
Исходный код AndroRAT доступен на GitHub.
APK Inspector
APK Inspector позволяет получить исходный код абсолютно любого приложения, изменить его и получить доступ к полному функционалу нужного вам приложения. Для его использования необходимы права root-пользователя.
Wi-Fi Kill
Данное приложение позволяет отключать нежелательных пользователей от любой сети Wi-Fi.
Wi-Fi Inspector
Хотите знать, кто присоединился в вашей сети без разрешения? Wi-Fi Inspector позволяет получить информацию о всех устройствах, подключенных к вашей Wi-Fi сети, попутно снабжая вас IP-адресом, Mac-адресом, именем устройства и данными о производителе.
Shark For Root
Shark For Root используется для сетевого мониторинга и открытия дампа. Приложение основано на tcpdump.
DroidSheep
Отличное приложение для тех, кто только открыл для себя потрясающий мир взлома личных данных. DroidSheep позволяет перехватывать сессии социальных сетей при помощи обычного смартфона. Но будьте осторожны, ведь вашу сессию тоже могут перехватить.
Hackode
Приложение, необходимое тестировщикам, системным администраторам и профессионалам в области компьютерной безопасности для выполнения различных задач: разведки, сканирования исполняемых файлов и других задач.
DroidBox
DroidBox способен выполнять динамический анализ Android-приложений. Приложение предоставляет следующую информацию:
- утечка информации через сеть, файлы или СМС;
- обход разрешений;
- криптографические операции, выполненные через Android API;
- отправленные СМС и выполненные звонки.
SSHDroid
SSHDroid позволяет создавать SSH-сервер для своего Android-устройства. Оно также позволяет позволяет выполнять некоторые терминальные команды и редактировать файлы.
inSSIDer
Полезный инструмент, показывающий ошибки конфигурации, конфликты каналов Wi-Fi сетей, которые приводят к ухудшению зоны покрытия точки доступа. Одним из плюсов inSSIDer можно назвать отображение сетей, не транслирующих SSID — отображаемое имя сети.
Помимо этого, приложение в удобной форме показывает мощность сигнала сетей Wi-Fi в зоне покрытия антенны смартфона.
Подпишитесь на интересующие вас теги, чтобы следить за новыми постами и быть в курсе событий.
Как стать хакером на телефоне

Самый мощный угонщик, написанный на Python 3 и обладающий множеством функций
Одной из конкретных задач Blank Grabber является захват токенов Discord. Discord — популярная коммуникационная платформа, и украденные токены можно использовать для получения несанкционированного доступа к учетным записям пользователей Discord. Он также имеет возможность получать пароли из нескольких браузеров, включая Internet Explorer, Mozilla Firefox, Google Chrome, Safari и Opera.
Подборка хакерских приложений для тестирования с Android

Интернет состоит не только из веб-приложений, и уязвимости находят не только в них. Следующая подборка хакерских приложений для Андроид позволит вам искать уязвимости (и эксплоиты для них) в софте и железе, выполнять сниффинг, MITM-атаки, оставлять бэкдоры и делать много других интересных вещей.
cSploit
cSploit — это один из самых функциональных инструментов для сканирования сетей и поиска уязвимостей на обнаруженных хостах. Составляет карту сети и отображает сведения обо всех найденных в ней устройствах. Умеет определять их IP/MAC и вендора (по первым трем октетам MAC-адреса), определять установленную на них ОС, искать уязвимости с помощью Metasploit framework RPCd и брутфорсить пароли.
Выполняет MITM — атаки разного типа через спуфинг DNS (возможна замена медиафайлов в трафике на лету, JS-инжекты, угон сессий и захват cookie для авторизации без ввода пароля). Также умеет дисконнектить отдельные устройства (или отключать их скопом от точки доступа). Перехватывает трафик и сохраняет его в формате .pcap или перенаправляет, куда пожелаете.
cSploit содержит инструмент для создания и отправки на выбранный хост любого TCP/UDP-пакета. По ссылке взлом роутера перенаправляет на онлайн-сервис для выбора и эксплуатации уязвимостей под определенную модель. База перестала обновляться в 2015 году, но все еще сохраняет актуальность. В моем кратком тесте на роутере ASUS, который выпускается с конца 2016 года, в свежей прошивке (апрель 2018 года) была обнаружена уязвимость, впервые описанная в 2009 году.
Дополнительно cSploit помогает создать на взломанном прошедшем аудит безопасности хосте удаленный шелл и получить над ним полный контроль. В общем, это однозначный must have для пентестеров, и не только для них.
Протестированная версия: 1.6.6 RC2
Размер: 3,5 Мбайт
Версия Android: 2.3 и выше
Требуется рут: ДА!
Дополнительные требования: установить BusyBox в /system/bin
cSploit, Intercepter-NG и другие мощные утилиты заслуживают более подробного рассмотрения в отдельных статьях. Мы предлагаем сперва освоиться с базовыми принципами пентеста на примере простых приложений, а уже затем переходить на хардкор.
dSploit
Форк cSploit от Симоне Маргарителли (Simone Margaritelli), приказавший долго жить в 2014 году. Проект так и остался в стадии бета-версии с очень сырым кодом. Если cSpoit у меня работал без нареканий, то последние три версии dSploit вываливались с ошибкой почти сразу после запуска.
С тех пор как Маргарителли устроился в компанию Zimperium, наработки dSploit вошли в состав фирменной утилиты zAnti.
Протестированная (не вполне удачно) версия: 1.1.3с
Размер: 11,4 Мбайт
Версия Android: 2.3 и выше
Требуется root: ДА!
Дополнительные требования: установить BusyBox в /system/bin, проявить склонность к мазохизму
zAnti
Мобильное приложение для пентеста от Zimperium. Более современный, стабильный и наглядный аналог dSploit.
Интерфейс zAnti разделен на две части: сканирование и MITM. В первой секции он, подобно dSploit и оригинальному cSploit, мапит сеть, определяет все хосты, их параметры и уязвимости.
Отдельная функция — определение уязвимостей на самом смартфоне. Согласно отчету программы, наш тестовый Nexus 5 содержит 263 дыры, которые уже не будут закрыты, поскольку срок жизни девайса истек.
zAnti помогает взламывать роутеры и получать к ним полный доступ (с возможностью сменить пароль админа, задать другой SSID, PSK и так далее). Используя MITM-атаки, zAnti выявляет небезопасные элементы на трех уровнях: в ОС, приложениях и настройках устройства.
Ключевая особенность — формирование подробного отчета по всем просканированным элементам. Отчет содержит пояснения и советы по устранению найденных недостатков.
Протестированная версия: 3.18
Размер: 24 Мбайт
Версия Android: 2.3 и выше
Требуется рут: ДА!
Примечания: zAnti не работает на устройствах с процессорами архитектуры x86 и x86_64