Как защитить свои аккаунты и не запоминать пароли
Вы уверены, что ваши аккаунты защищены надёжными паролями?
Проверьте, соответствуют ли они критериям информационной безопасности:
- Все пароли длиннее 12 символов.
- В каждом пароле есть строчные и заглавные буквы, числа и небуквенные символы.
- У каждого сайта уникальный пароль.
- Пароли не хранятся в памяти браузера, при каждом входе вы вводите их вручную.
Даже один невыполненный пункт создает риск, что ваши аккаунты взломают. Эта статья поможет исправить ситуацию и создать безопасные пароли, удобные в использовании.
Михаил Шляпников,
начальник управления информационной безопасности Минцифры Оренбургской области,
«Порой требования информационной безопасности кажутся избыточными и невыполнимыми. Я прекрасно знаю это чувство замешательства: „Как прикажете делать такие сложные пароли и держать их все в голове?“ Чтобы решить эту проблему, я изучал методы взлома и защиты информации, исследовал поведение и привычки людей. Я пытался найти золотую середину между защищённостью и удобством для пользователей. Результатом стала методика создания простых и человечных паролей. Эти пароли соответствуют современным требованиям безопасности. При этом их легко запомнить и вводить каждый день»
Как создать надёжный и простой пароль
Какой из этих паролей надёжнее?
- $vJn#йык
- qwert12345
- 1КрасныйПамидор!
| Пароль | $vJn#йык | qwert12345 | 1КрасныйПамидор! |
|---|---|---|---|
| Время на подбор | 39 минут | 4 минуты | 1 бллн. лет |
Ответ: пароль «1КрасныйПамидор!» надёжнее других в этой группе.
Многие дают неправильный ответ — в этом нет ничего страшного. Это связано с тем, что устаревшая логика создания паролей продолжает активно продвигаться. Эта статья посвящена актуальной технологии.
Надёжность пароля зависит от трёх факторов:
- длины пароля,
- наличия заглавных и строчных букв,
- наличия небуквенных символов.
Большинство сервисов делают акцент на последних двух факторах и заставляют пользователей вводить бессмысленные комбинации нечитаемых символов.
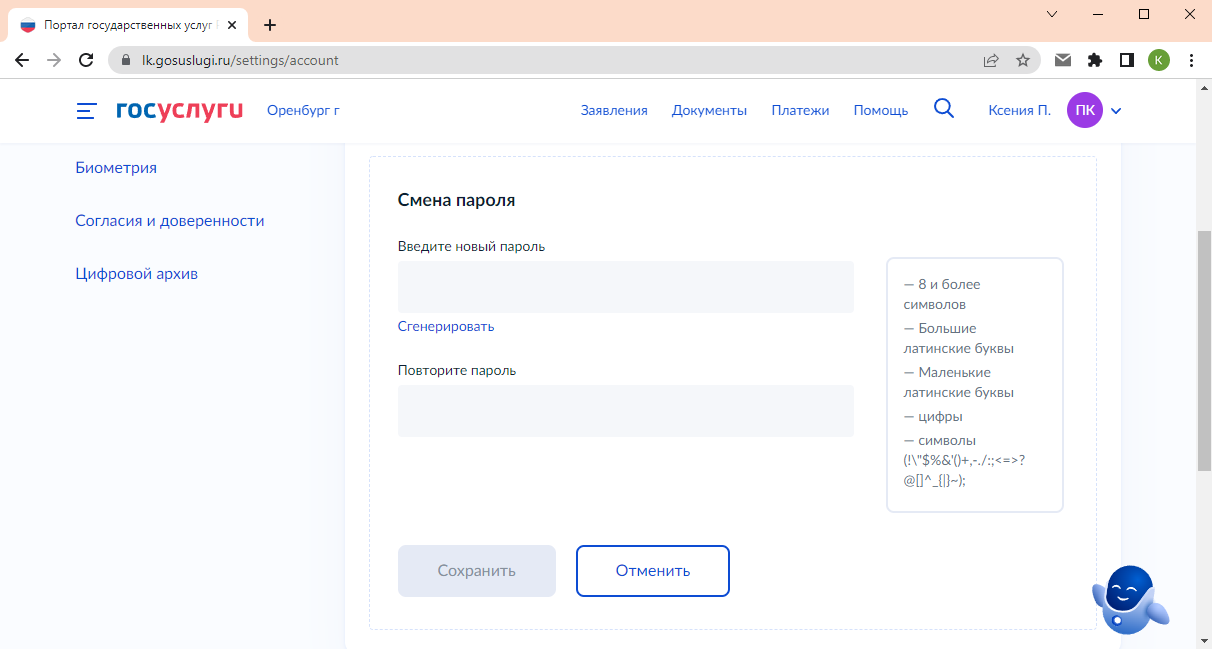
Требования Госуслуг. Если сложно придумать, сервис сгенерирует пароль. Выбирайте любой: 1e6=EJh
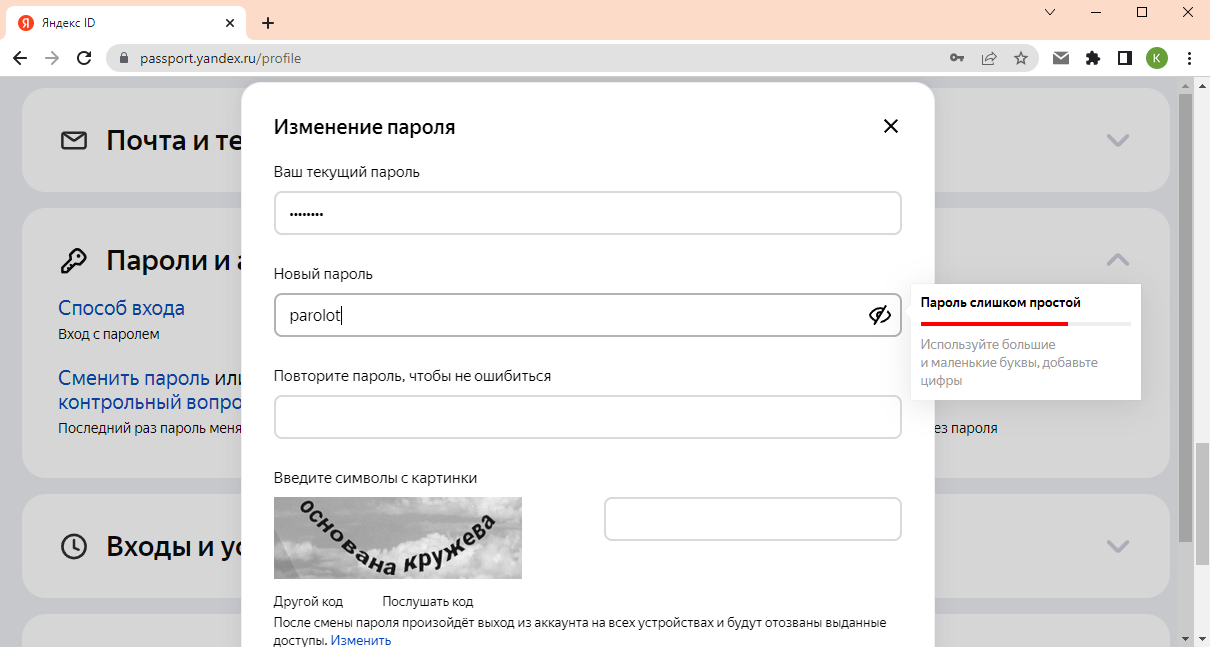
Яндекс доволен длиной пароля в 7 символов, но рекомендует добавить заглавные буквы и цифры
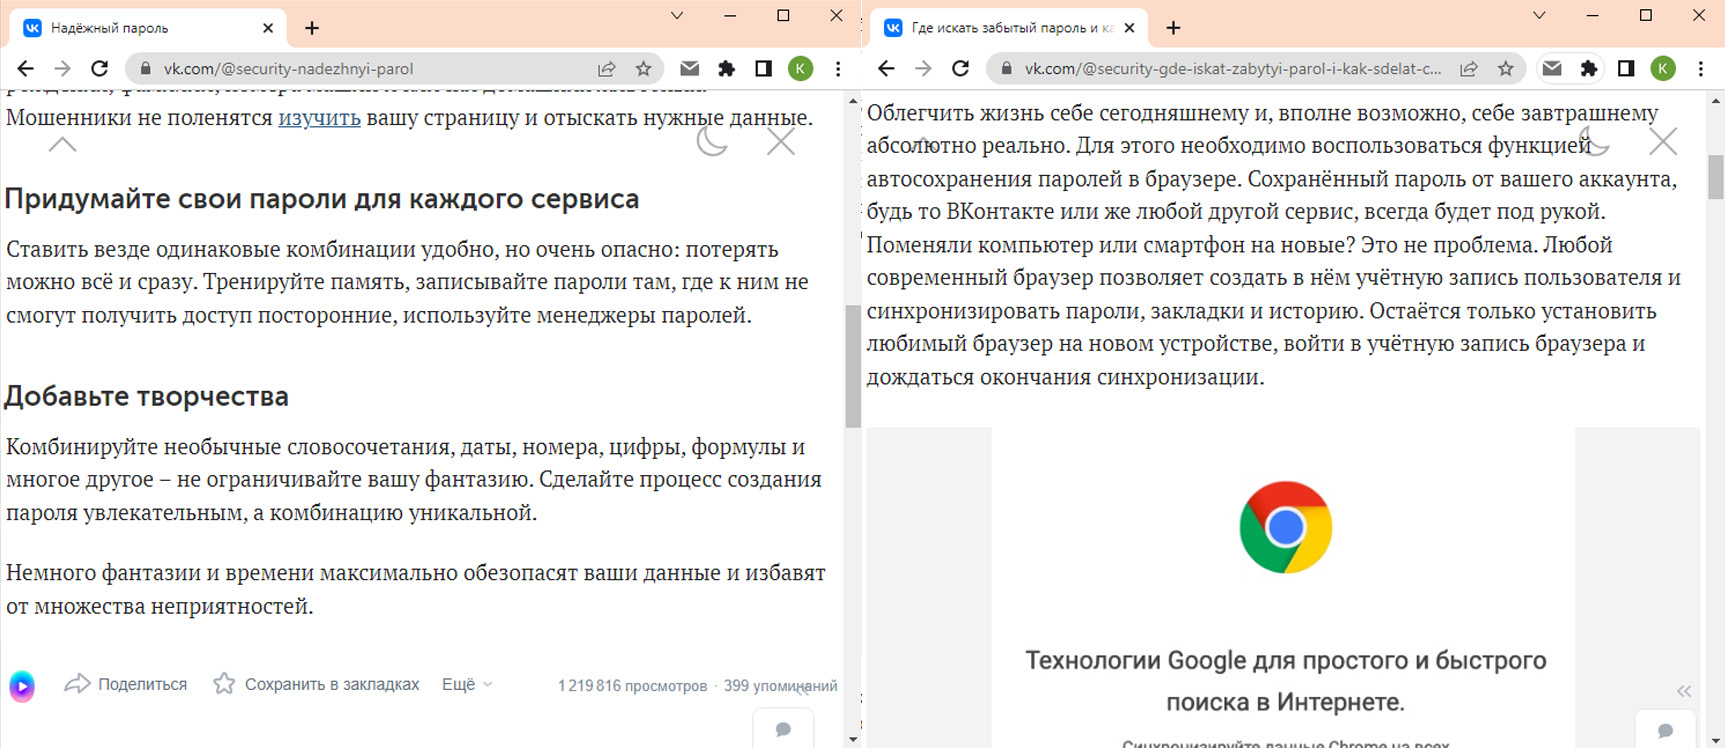
Официальный аккаунт безопасности «Вконтакте» подготовил для пользователей статьи, которые учат креативить и создавать сложные пароли, а потом сохранять их в Гугль-аккаунте, чтобы не запоминать
Такие правила создают иллюзию, что сложный нечитаемый пароль защитит от взлома. Люди придумывают непривычные для себя конструкции, силятся их запомнить и с трудом вводят, а эффекта от этого нет.
На самом деле важно наличие специальных символов, а не их количество и «сложность». Достаточно одной заглавной буквы и точки, чтобы пароль стал надёжным. Это связано с технологией взлома.
Некоторые переключаются на английский язык и вводят русские слова: так вместо фразы «этомойпароль» получается «’njvjqgfhjkm». Такой пароль невозможно ввести с телефона — приходится запоминать русскую расшифровку и набор символов английской раскладки
Пароли хранятся на сайтах в зашифрованной виде — их называют хешами. Украв хеши, мошенники не могут сразу войти в аккаунты пользователей — нужно разгадать шифр и узнать настоящие пароли.
Раньше мошенники пользовались технологией брутфорс — перебирали все возможные комбинации символов до тех пор, пока не узнавали пароль. Эта технология зависит от видов символов, которые используются в пароле. Если пароль состоит исключительно из цифр, у каждого символа есть 10 вариаций — от 0 до 9. Если помимо цифр используется хотя бы одна буква английского алфавита, количество вариаций каждого символа возрастает до 36. Если добавляется одна заглавная буква — вариаций становится 62.
Символы могут повторяться, буквы и цифры — идти по порядку. Это не влияет на скорость взлома. Каждый символ пароля — отдельная переменная, которая не зависит от других. Поэтому для каждой из них компьютер заново решает уравнение.
Чем переменных больше, тем дольше происходит расчёт. Технология брутфорса позволяет взламывать пароли до 8 символов в длину. Подбор более длинных комбинаций занимает слишком много времени.
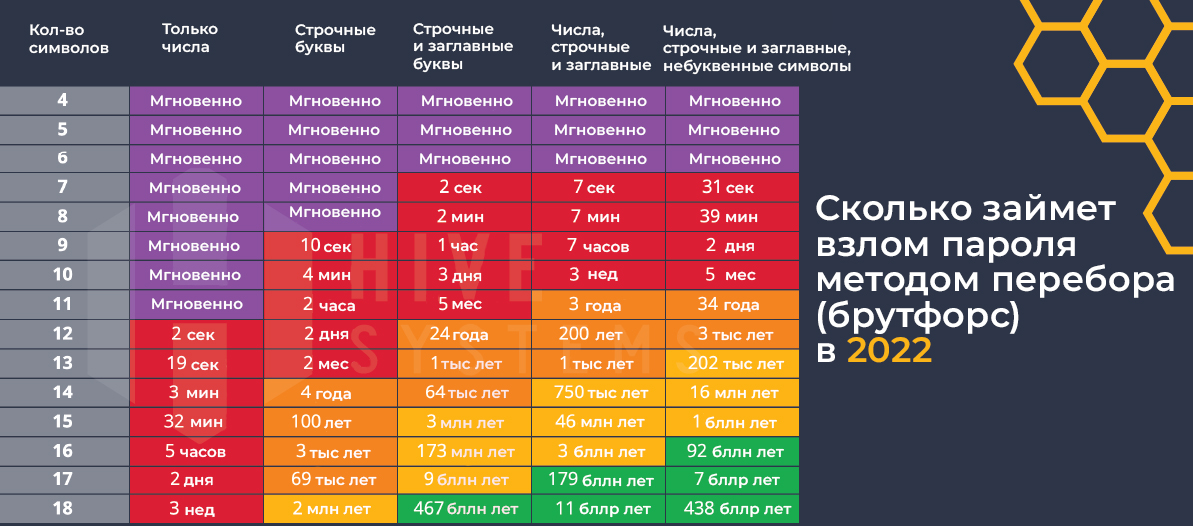
Компания «Хайв Системс» ежегодно проводит замеры времени на подбор разных паролей. По данным на 2022 год, пароль менее 6 символов в длину взламывается мгновенно, вне зависимости от его сложности. Согласно таблице, если пароль «Памидор23» переделать на «П*мидор23», мошенники будут возиться с ним не три недели, а пять месяцев. Но от добавления новой буквы эффект сильнее, и пароль «оПамидор23» мошенники будут подбирать три года
С появлением ССД технология взлома паролей обновилась и стала быстрее. Новый метод радужных таблиц позволяет заранее рассчитать возможные вариации перевода паролей в хеши и составить из них таблицы соответствия. Каждый пользовательский хеш сравнивается с таблицей — когда находится идентичный хеш, мошенник определяет, какая комбинация символов ему соответствует, и узнает пароль.
Технология радужных таблиц ускорила массовый взлом, поэтому мошенникам стали доступны пароли длинной в 10—12 символов.
Использование спецсимволов — усложняет работу мошенников, но не обеспечивает даже минимальную безопасность пароля. При одинаковой длине простой пароль с одной заглавной буквой и небуквенным символом обеспечивает такую же защиту, как и бессмысленное сочетание символов, цифр и букв разного регистра.
Пароли 1КрасныйПамидор! и QeRtY1234!@_P456 обеспечивают одинаковую защиту, потому что имеют одинаковую длину и содержат цифры, заглавные и строчные буквы, небуквенные символы.
Надёжный пароль содержит от 12 символов. Такая норма учитывает возможность роста технологий. Ещё пару лет назад потолком для мошенников были 8 символов. Сейчас они взламывают десятизначные пароли. Пароль, в котором более 12 символов, даёт уверенность в том, что ваши аккаунты будут под защитой, даже если технологии усилятся.
Почему «помидор» через «а». Чтобы сократить время на взлом, мошенники используют перебор по словарю. «Словарная атака» работает только с паролями, состоящими из одного слова. Если в нём допущены ошибки, подбор по словарю не эффективен. «Памидор» — это пример защиты от этого метода.
символов
минимальная длина надёжного пароля
Правила надёжных паролей:
- Длина от 12 символов, чтобы и через год аккаунты были в безопасности.
- Одна буква в другом регистре. Не нужно чередовать заглавные и прописные буквы по хитрой логике — это никак не повлияет на надёжность пароля. Напишите хотя бы одно слово с заглавной буквы, и этого будет достаточно.
- Один небуквенный символ. Нет более сильных и более слабых символов. Поставьте точку в конце пароля, и его надёжность возрастёт в разы.
- Слова написаны с ошибками, чтобы их нельзя было найти в словаре.
Но мало придумать один хороший пароль. У каждого сайта он должен быть уникальным. Далее мы расскажем, как это сделать.
Как защитить все аккаунты
Когда один пароль подходит для нескольких сервисов, каждый из них защищён плохо. Мошенники сначала взламывают один сайт, а затем используют найденный пароль, чтобы получить доступ к другим. Так, взломав «Вконтакте», мошенники получат доступ к почте, Госуслугам и другим ресурсам.
Многие знают это правило, но соблюдают его единицы. Михаил выступает с лекциями по информационной безопасности. Когда доходит до темы паролей, спрашивает у зрителей: «Есть ли среди вас те, у кого пароли хотя бы в двух сервисах повторяются?» Руки поднимают практически все.
Мы понимаем, что придумать и запомнить разные пароли кажется невыполнимой задачей. Но есть методика, которая поможет создавать уникальные пароли, не ломая голову.
Шаг 1. Разделите все сервисы на три категории
Что будет, если мошенники взломают аккаунт в Госуслугах? Они смогут продать паспортные данные на чёрном рынке. Смогут оформить несколько компаний, а потом взять на них кредиты. Подобные ситуации — это реальные истории из практики Михаила.
А что, если взломают аккаунт в Пинтересте? Максимум — удалят пины и испортят ленту.
В зависимости от потенциального ущерба сервисы можно разделить на три группы:
Критически важные сервисы
Это сервисы, на которых хранятся:
— доступы к рабочим аккаунтам,
— данные банковских карт.
Сервисы умеренной критичности
Это сервисы, на которых хранятся:
— номер мобильного телефона,
— адрес места жительства,
— номер банковской карты.
Второстепенные сервисы
В этих сервисах может храниться ФИО, дата рождения — не больше.
С их помощью нельзя размещать публичные заявления, вести диалоги и сохранять личные данные.
Шаг 2. Создайте для каждой группы тело пароля
Условно пароль можно разделить на две части: тело и изменяемую часть. Тело — это словосочетание или порядок символов, которые повторяются от пароля к паролю.
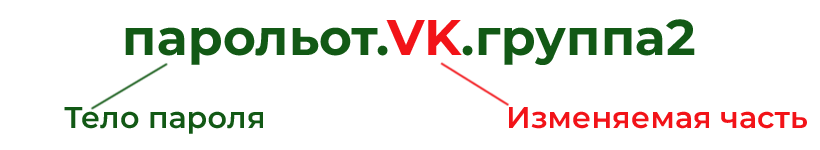
Придумайте три непохожих друг на друга тела пароля для каждой группы сервисов. Даже если мошенники получат пароль одной группы, две оставшиеся группы сервисов будут в безопасности.
Соблюдайте рекомендации, о которых мы писали выше:
- длина от 12 символов,
- одна буква в другом регистре,
- один небуквенный символ,
- ошибка в слове.
Тело — основа системы паролей. Не используйте его без изменяемой части в качестве самостоятельного пароля, никому и никогда не передавайте, не записывайте в электронном или бумажном виде
Шаг 3. Добавьте к каждому паролю изменяемую часть
Изменяемая часть добавляется к телу и делает получившийся пароль уникальным.
2-3 символа — достаточная длина для изменяемой части.
Логика изменяемой части может быть любой.
Это может быть шифр. Например, каждому сервису в группе присваивается номер, который влияет на изменяемую часть: первому паролю в группе добавляется «1А», второму — «2B».
Можно использовать приём наследования, когда к каждому паролю добавляет признак сайта, для которого предназначен этот пароль. Например, для «Вконтакте» — «VK», для Госуслуг — «GU».
Старайтесь не ставить изменяемую часть в начало или конец пароля. Лучше «разрывать» ей тело пароля, встраивая изменяемую часть в центр.

Изменяемая часть в центре пароля
Почему это работает? Алгоритмы, которые подбирают пароли, не анализируют логику, по которой они составлены. Подобрав пароль от одного сервиса, машина не станет его изучать и пытаться подобрать изменяемую часть — это слишком дорого для массового взлома.
Шаг 4. Замените пароли во всех сервисах
Зайдите на каждый сайт, начиная с самого критичного уровня, и измените пароли на те, которые составили ранее.
Петроченкова Ксения,
заменила пароли по методике Михаила
«Может казаться, что это долгая утомительная работа. Я более полугода откладывала замену паролей — думала, что выделю выходной и разберусь с этой непосильной задачей. На деле же всё оказалось гораздо проще: 10 минут у меня ушло на то, чтобы придумать три тела и разработать логику изменяемой части, ещё 15 минут — на замену критически важных сервисов и сайтов средней важности. На многих второстепенных сайтах у меня стояли предложенные пароли, сохранённые в браузере — я не стала их менять, смирившись с тем, что могу потерять к ним доступ»
Не сохраняйте пароли в браузере. Это перечеркнёт все усилия по защите аккаунтов. Мошенникам понадобится взломать одну лишь почту, к которой привязан браузер, чтобы получить доступ ко всем паролям. Далее мы расскажем, как безопасно записать пароли, чтобы их не приходилось запоминать.
Алгоритм обновления паролей:
- 1. Разделите сервисы на три группы по степени потенциального ущерба
- Госуслуги и электронную почту в первую группу, соцсети — во вторую, сторонние сайты — в третью.
- 2. Для каждой группы придумайте пароль из 12 символов
- Пусть это будут простые запоминающиеся слова с одной цифрой, заглавной буквой и символом, например, точкой или запятой. Сделайте в словах глупые ошибки, которые легко запомните.
- 3. Для каждого сайта придумайте опознавательную метку
- Например, первые буквы названия сервиса. Добавьте эту метку в середину пароля этой группы сайтов.
- 4. Замените пароли на всех сервисах
- Не сохраняйте новые пароли в браузере.
Как запомнить пароли
Наверно, вам хотя бы раз говорили, что нельзя записывать пароли. На самом деле вы можете записать пароли на стикер, прикрепить его на монитор рабочего компьютера или отдать в руки недруга, и ваши аккаунты останутся в безопасности. Главное, владеть приёмом обфускации.
Запишите тело пароля.
Добавьте в начало, середину и конец по паре символов или букв. Важно, чтобы они не выделялись, казались частью пароля. Так вы получите безопасный обфусцированный пароль.
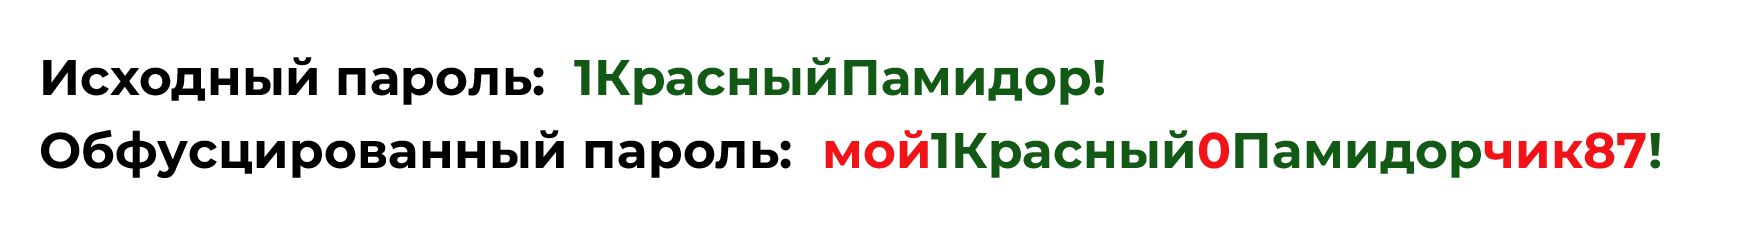
Обфусцированный пароль бесполезен для мошенника, ведь он не откроет доступ к аккаунту. Понять, какие символы лишние, а какие относятся к телу пароля, практически невозможно.
Поставьте себя на место мошенника и попробуйте выделить настоящий пароль из обфусцированного:
Исходный пароль — 23DdobroyeUtro6
Вероятность угадать — минимальная. Ни один мошенник и недоброжелатель не станет этим заниматься. К тому же в большинстве сайтов используется защита от перебора, и после двух—трёх неверных паролей доступ блокируется.
Пользуйтесь автодополнением браузера, чтобы не запоминать логины
Когда браузер предложит, выберите «Сохранить пароль». Затем перейдите в настройки и измените сохранённый пароль на любую комбинацию символов. Так браузер будет автоматически заполнять поле логина, а пароль вы будете вписывать самостоятельно.
Теперь вы знаете, как сделать пароли надёжными. Поделитесь этими знаниями с близкими.
Как придумать надежный пароль и не забыть его?
Вот великолепная пятерка: 123456, password, 12345, 12345678, qwerty. Если вы обнаружили в этом списке пароль от своей почты или интернет-банка, поменяйте его прямо сейчас на какой-то другой (но не из списка!), и возвращайтесь к чтению карточек.
Почему эти пароли такие уж тупые?
Потому что эти пароли — самые популярные в мире. Аккаунты с такими паролями взламываются перебором комбинаций — для этого есть специальные программы. Собственно, перебором взламываются не только эти пароли, но эти сломать проще всего.
Что за перебор?
Перебор — это система, позволяющая по порядку перебрать множество вариантов возможного пароля. Допустим, вы используете в пароле 5 цифр. Это всего 100 тысяч комбинаций. Компьютер справится с такой задачей раньше, чем вы успеете дочитать этот материал. Хорошие почтовые сервисы обычно не позволяют бесконечно вводить неправильные пароли, но такая система есть не везде.
А если 10 цифр?
Все равно это плохой пароль. У мошенника (вернее, у компьютера) уйдет на него несколько часов. Чем больше цифр, тем больше времени он потратит, но все-таки пароль лучше составлять похитрее.
Редкое слово в качестве пароля годится?
Нет, совсем не годится. Взломщик для перебора может использовать самые разные словари. Система в конце концов найдет подходящее слово.
А если редкое слово и цифры?
Такой пароль сложнее подобрать, но все-таки можно. Современные системы полного перебора (bruteforce) позволяют искать не только цифры и слова, но и словосочетания и сочетания слов и цифр.
Так какой же пароль самый лучший?
В этом пароле должно быть много символов — хотя бы десяток. Это должны быть разные символы — цифры, большие и маленькие буквы, знаки препинания. Сочетания букв не должны образовывать слова, даже если это k0роvA.
ЕKkjdf3en!@#e3els? И как же такой пароль запомнить?
Никак. Не надо его запоминать. Есть такие сервисы — менеджеры паролей. Они сами генерируют надежные пароли и их хранят. Таких сервисов довольно много — одни работают в онлайне и в приложениях, другие устанавливаются в память компьютера.
Для такого менеджера тоже нужен пароль?
Да. Это называется «мастер-пароль». И вот его придется запомнить.
Как придумать надежный мастер-пароль и запомнить его?
Можно использовать в качестве пароля какую-нибудь длинную фразу. Легко запомнить что-нибудь вроде «To be, or not to be, that is the question», но цитаты лучше не использовать — подберут. Хороший вариант — автогенерируемые стихи. Такие поэтические сервисы есть в интернете. А можно вспомнить какую-то фразу из семейного фольклора и записать ее латиницей. Кстати, некоторые сервисы советуют в качестве хорошего пароля использовать русские слова, записанные на английской раскладке и наоборот — но на самом деле это не помогает. С длинными паролями одна беда — в некоторых системах есть ограничение на количество символов.
А нельзя использовать этот стихотворный пароль во всех аккаунтах?
Нет, нельзя. Если вдруг взломают один, взломают и все остальные. Есть такое правило: «Один аккаунт — один пароль».
А если менеджер паролей взломают хакеры?
Система защиты менеджеров паролей устроена таким образом, что при массовой утечке ничего страшного не происходит — во всяком случае, если у вас достаточно хитрый пароль. И все же если произошла хакерская атака, менеджеры просят сменить пароль — просто на всякий случай.
Придумать надежный пароль и запомнить его | Интернет без бед
Как сгенерировать уникальный пароль и запомнить его без программ?
Тебе нужен пароль? Тебе нужен длинный пароль? Тебе нужен длинный пароль с цифрами, заглавной буквой и спецсимволом? Ты его получишь и запомнишь, обещаю! Я расскажу тебе один проверенный прием.
Не важно, где ты регистрируешься, на любом сайте ты оставляешь личную информацию о себе, защищенную паролем. Чем раньше ты придумаешь себе сложный и уникальный пароль, тем быстрее приучишь себя к порядку и сделаешь все возможное, чтобы твои учетные записи не были взломаны.
Да, сейчас наиболее важные сервисы используют двухфакторную авторизацию. Даже узнав твой пароль, мошенник не войдет в учетку, так как вход надо подтвердить кодом, который пришел к по смс на твой телефон.
Но согласись — мало приятного, осознавать, что твой единственный пароль от всех сервисов стал известен кому-то. И теперь только вопрос времени, когда он попробует его ввести на других сайтах в связке с твоим емейлом. А там — бонусные баллы в магазинах, твои адреса доставки и другие персональные данные.
Чем популярнее сайт, тем сложнее у него требования к паролю. Уже недостаточно иметь просто длинный пароль, наверняка уже не раз встречался с назойливыми и, порой, неадекватными требованиями.
Формула
Всё дело в Формуле. Она состоит из 4 частей.
Сначала тебе потребуется простое слово. Желательно, чтобы это слово легко переводилось на английский и содержало не меньше 5 символов. Для примера возьмем слово пианино. И пишем так, будто оно расположено в начале приложения, с большой буквы: Pianino.
Затем понадобится комбинация из цифр, 2-3 достаточно. Желательно не иметь повторений символов и подряд идущих цифр. Некоторым сайтам это может не понравиться. Возьми число твоего рождения или счастливое число, чтобы легче запоминать.
А теперь лайфхак. 3 часть не надо придумывать или запоминать! Просто берем первые 3 (или больше) символа того сайта, куда заходим. К примеру, мы регистрируемся на yandex.ru, значит берем YAN, или на GOOGLE.COM — значит будет GOO.
3 части пароля готовы. И теперь вишенка на торте. Выбирай любой спецсимвол, который тебе нравится, пусть будет знак вопроса “?”.
Финальный аккорд. Записываем пароль по формуле, которую ты сам себе сейчас сочинишь, расположив эти части как тебе угодно.
Формулу компонуем по принципу:
Вот лишь некоторые примеры, что может получиться:
Главное запомнить формулу, по которой ты будешь его генерировать. Экспериментируй с вариантами и дальше, перемещай заглавную букву, дублируй части и так далее.
Резюме
Конечно это не панацея. Не стоит рассчитывать, что такой пароль спасет от взлома, так как нет гарантии, что пароль не будет скомпрометирован самим сервисом, где ты его вбивал. Однако, гарантирую, что он удовлетворяет подавляющему большинству сайтов с самыми жесткими требованиями к паролям и то, что такого пароля нет ни в каких базах паролей. А самое главное, что если такой пароль похитят, то он не сможет быть применен в другом месте, так как он уникален за счет частички адреса.
Интернет без бед на весьма неплохом канале
Данная статья в видео формате.
Уважаемый, хочу представить твоему вниманию проект «Интернет без бед».
Советы и приемы, которыми может воспользоваться каждый пользователь домашнего компьютера, чтобы обезопасить себя в интернете, а не только профессионал в этой области.
Контент только начинаю генерить. Буду откровенно рад любым замечаниям или вопросам, которые не дают спать спокойно, от продвинутой аудитории на Хабре. Спасибо.
Телеграм-канал о безопасности в сети: https://t.me/internetnotbad
PS> UPD. 20.11.2020
Спасибо сообществу за активную жизнь в комментариях. Это очень полезно и все вы по-своему правы.
Как я и говорил, цель статьи: предложить легкую для запоминания в уме формулу создания пароля с всеми требуемыми самой жесткой парольной политикой составляющими. Помочь тем людям, которые не хотят связываться с доп. ПО, но им приходится выдумывать пароли с усложнениями из-за этих требований, после чего они их благополучно забывают.
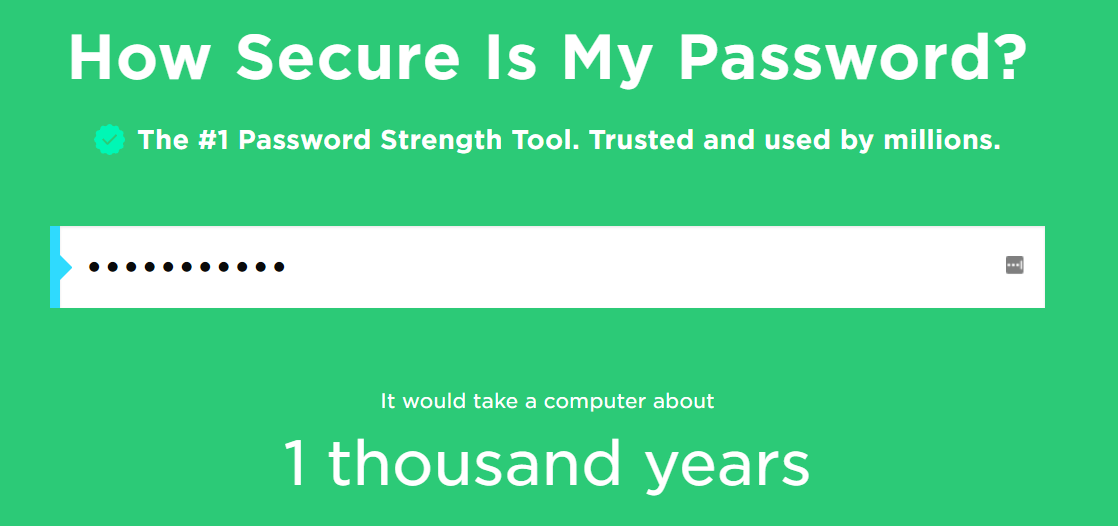
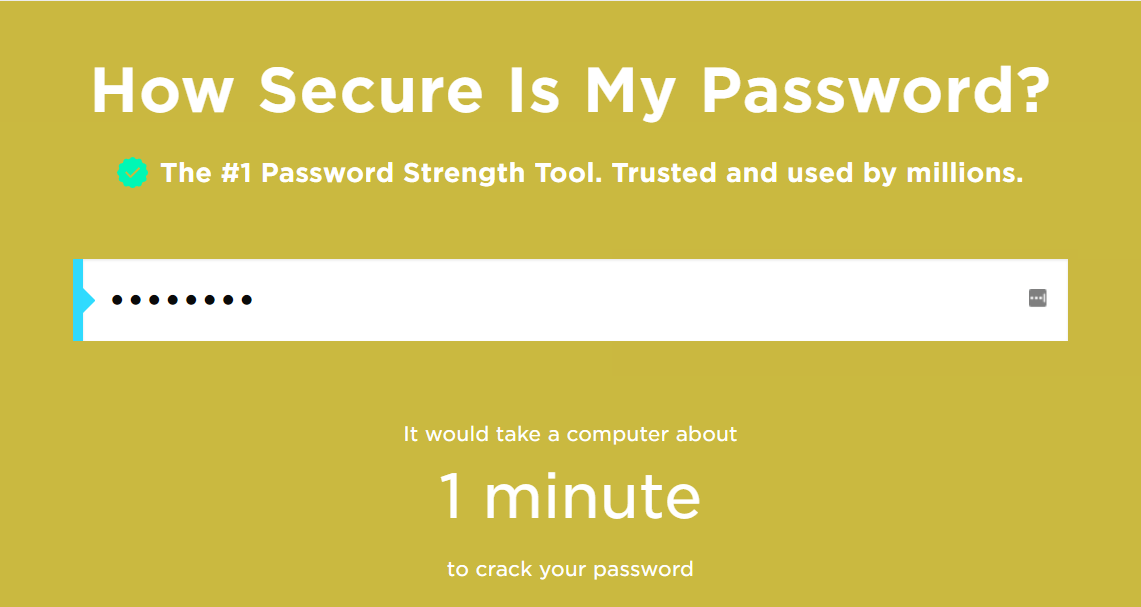
Вопрос надежности тут стоит довольно просто: любой такой пароль будет сложнее подобрать, чем просто набор строчных букв. Проверил на сайте https://www.security.org/how-secure-is-my-password/
Проверка пароля по формуле
Для аналитики могу предложить почитать статью:
Из которой можно взять на заметку, что обычные юзеры популярных сайтов очень часто используют лишь буквенные пароли и не заморачиваются. Знание мнемонических приемов, которыми не ограничивается приведенный в этой статье вариант, значительно помогает запоминать важную информацию, в частности — пароль.