Как обойти отпечаток пальца на самсунге Galaxy S6
Сейчас многие производители, в том числе Samsung, предлагают целый ряд доступных вариантов для блокировки экрана Вашего устройства: пин-код, пароль, графический ключ, сканер отпечатков пальцев. Последний является одним из самых надежных способов блокировки, так как «подобрать» или «угадать» подобный тип пароля невозможно. Но что если Вы купили с рук Galaxy S6, который оказался заблокирован именно таким способом? Или, возможно, Ваши дети, играясь, изменили образец отпечатка пальца на свой, а после этого ушли в детсад или школу на весь день? В данной ситуации Вам потребуются мгновенные решения обхода сканера отпечатков пальцев на телефоне Samsung. Мы расскажем Вам о лучших способах разблокировки Samsung.
Способы обхода сканера отпечатков пальцев на Galaxy S6/S7/S8/S9/S10
Если Вы не можете разблокировать Ваш Galaxy S6 с помощью отпечатка пальца, используйте один из представленных ниже способов, чтобы вновь получить доступ к Вашему устройству (данные способы подойдут и для других моделей данной линейки).
Способ 1. Как изменить пароль блокировки экрана с помощью службы «Найти телефон»
Подобно тому, как у владельцев учетной записи Google имеется функция «Найти устройство», во всех гаджетах от Samsung установлена служба «Найти телефон», выполняющая аналогичную функцию: удаленное управление устройством в случае его потери, кражи или блокировки. Если Вы не можете разблокировать свой смартфон Galaxy с помощью отпечатка пальца, просто измените пароль блокировки с помощью данной функции. Большим достоинством использования данного способа является полное сохранение всех данных и настроек телефона после его разблокировки. Вместе с тем, чтобы использовать данную службу, необходимо соблюдение двух важных требований: 1) на заблокированном Galaxy S6 должна быть настроена учетная запись Samsung, при этом Вы должны помнить логин и пароль данного аккаунта; 2) начиная с Android P, в меню настроек телефона должно быть активировано меню «Удаленная разблокировка». Итак, чтобы использовать службу «Найти телефон» для разблокировки телефона Samsung, следуйте нашей инструкции.
-
Шаг 1. На любом другом устройстве (телефоне, планшете или компьютере) откройте браузер и перейдите на страницу службы «Найти телефон»: https://findmymobile.samsung.com/.
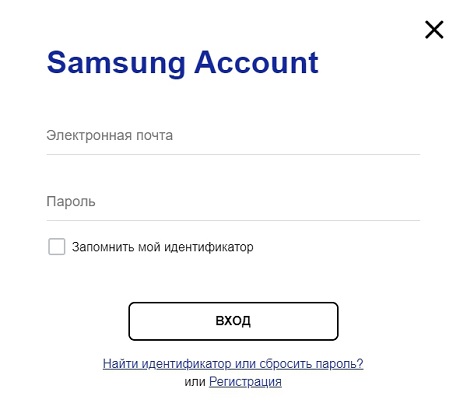
Шаг 2. Здесь введите данные Вашей учетной записи Samsung и нажмите кнопку «Вход».
Способ 2. Как обойти сканер отпечатков пальцев с помощью приложения «Найти устройство»
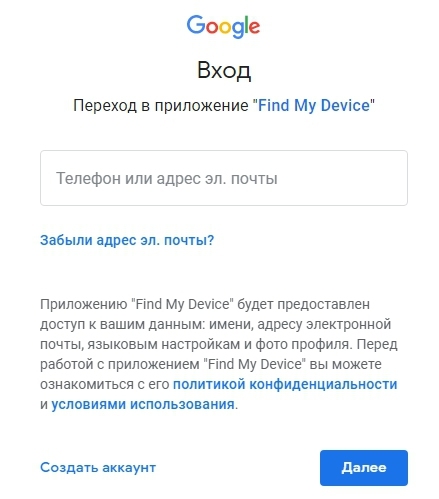
Аналогичным будет способ разблокировки Samsung Galaxy S6 с помощью уже упомянутой выше функции «Найти устройство» («Find My Device») от Google. Для этого Вам необходимо знать Ваши логин и пароль от учетной записи Google, убедиться, что телефон подключен к сети Интернет, а также выполнить следующие действия.
Шаг 1. Открыв веб-браузер на любом доступном Вам устройстве (телефоне, планшете, компьютере), перейдите на страницу http://www.google.com/android/find.
Способ 3. Как удалить блокировку с помощью отпечатка пальца, используя программу Tenorshare 4uKey for Android
Использование программы 4uKey for Android от Tenorshare – это оптимальное решение как для начинающих, так и для опытных пользователей. Всего одним кликом мыши Вы сможете удалить любую блокировку на Samsung Galaxy S6 или любом другом устройстве Android.
- Данная программа способна удалить любой тип блокировки: пин-код, графический ключ, буквенно-цифровой пароль и даже отпечаток пальца.
- Он поддерживает 99% моделей Samsung, включая новейшие модели, например, Samsung Galaxy S10 +, S10.
- Программа чрезвычайно проста в использовании, русскоязычный интерфейс привлекает своей доступностью, а полезные рекомендации и подсказки сопровождают весь ход работы.
- Вторая из двух основных опций данной программы – это удаление учетной записи Google с устройства Samsung без пароля.
- Программа работает практически со всеми устройствами на Android, поэтому может пригодиться Вам и в будущем.
- Вы можете ознакомиться с функционалом и интерфейсом программы, загрузив с сайта разработчика бесплатную пробную версию.
Чтобы удалить блокировку с помощью отпечатка пальца на Samsung Galaxy S6 с помощью программы, выполните 3 простых шага.
Шаг 1. Для начала загрузите с официального сайта разработчика Tenorshare установочный файл программы и установите ее на Ваш компьютер. После этого запустите программу с помощью двойного щелчка мышью по иконке программы на Вашем Рабочем столе и далее подключите заблокированный смартфон с помощью USB-кабеля к компьютеру.
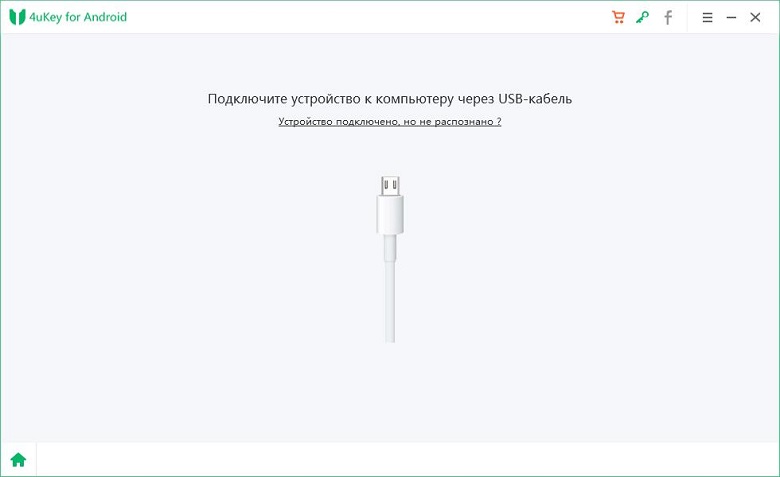
Примечание: если программа не может обнаружить Ваш Galaxy, нажмите на значок вопросительного знака на экране, чтобы получить инструкции для дальнейших действий.
Шаг 2. После обнаружения программой телефона выберите опцию «Удалить», нажав на соответствующую зеленую кнопку в левой части экрана.
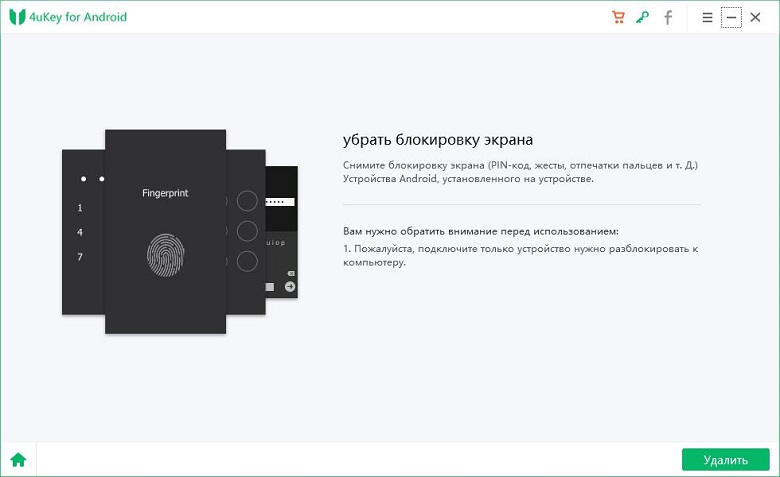
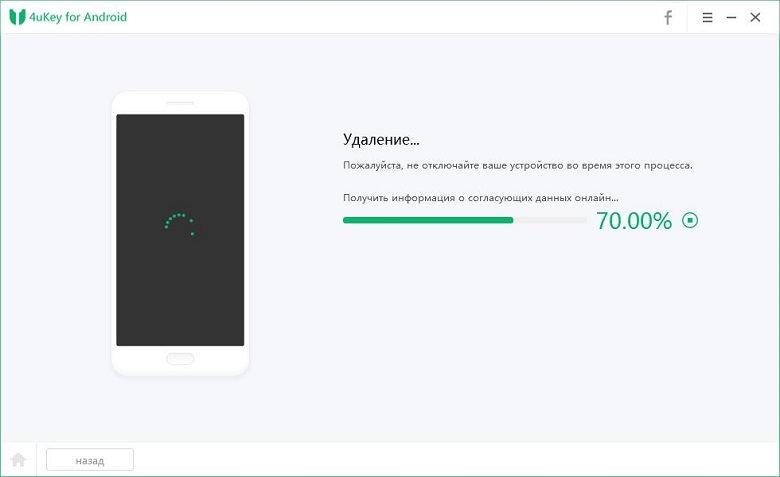
Шаг 3. Появится запрос на подтверждение удаления всех данных с устройства. Для продолжения работы нажмите «ОК». Впоследствии Вы сможете вернуть файлы на телефон, если на компьютере или внешнем носителе у Вас имеются их копии.
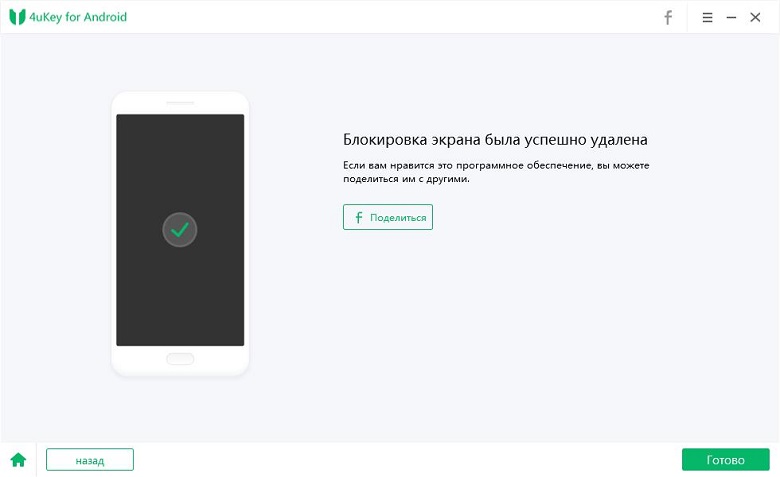
Через несколько секунд блокировка будет успешно снята, и Вы снова сможете пользоваться Вашим телефоном.
Способ 4. Как войти в режим восстановления для сброса настроек Samsung
Один из самых простых способов удалить блокировку на Samsung Galaxy S6 – это выполнить восстановление заводских настроек устройства. В этом случае все пользовательские настройки, включая настройки блокировки, будут сброшены, и телефон возвращен к заводскому состоянию. После проведения данной операции Вам необходимо будет настроить устройство как новое, и необходимо отметить, что все данные, хранящиеся во внутренней памяти телефона, будут также безвозвратно удалены. Чтобы воспользоваться данным способом для разблокировки смартфона, следуйте нижеприведенной инструкции.
- Шаг 1. Выключите устройство с помощью кнопки питания.
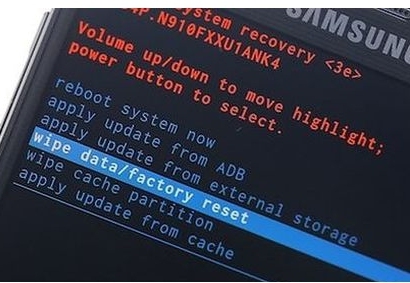
- Шаг 2. Одновременно нажмите и удерживайте кнопки питания, увеличения громкости и «Домой» до появления меню режима восстановления.
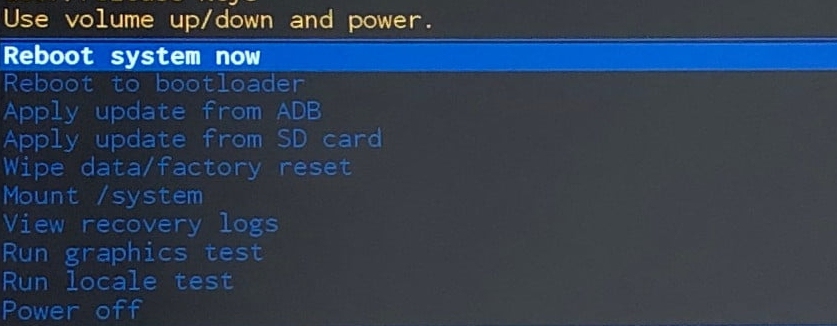
Шаг 3. Используя для навигации кнопки увеличения и уменьшения громкости, а для подтверждения – кнопку питания, выберите из списка опцию «wipe data / factory reset» («стереть данные / сброс до заводских настроек»).
Шаг 5. Дождитесь завершения процесса, после чего в главном меню перейдите к пункту «reboot system now» («перезагрузить систему сейчас») и выберите его.
Способ 5. Как обойти отпечатков пальцев с помощью камеры
Данным способом поделился один из пользователей сети Интернет. Он использовал камеру телефона, чтобы разблокировать свое устройство. Вы также можете попробовать данный способ, если не можете получить доступ к Вашему Galaxy S6.
- Шаг 1. Дважды нажмите на кнопку «Домой» для запуска камеры.
- Шаг 2. Сделайте фотографию и откройте «Галерею».
- Шаг 3. Выберите любую фотографию и отправьте ее кому-нибудь через приложение WhatsApp.
- Шаг 4. После подтверждения отправки фотографии Ваш телефон будет разблокирован.
Итак, в данной статье мы рассмотрели 5 различных способов разблокировки Samsung Galaxy S6 в случае, если Вы не можете разблокировать его при помощи Вашего отпечатка пальца. Вы можете воспользоваться любым из них на Ваше усмотрение либо пробовать каждый по очереди, если какой-либо из них не даст необходимого результата. Если Вы хотите быстро и без труда решить данную проблему, то можете сразу обратиться к специализированной программе.
Как взломать iPhone с помощью зубной пасты и пластилина
 В закладки
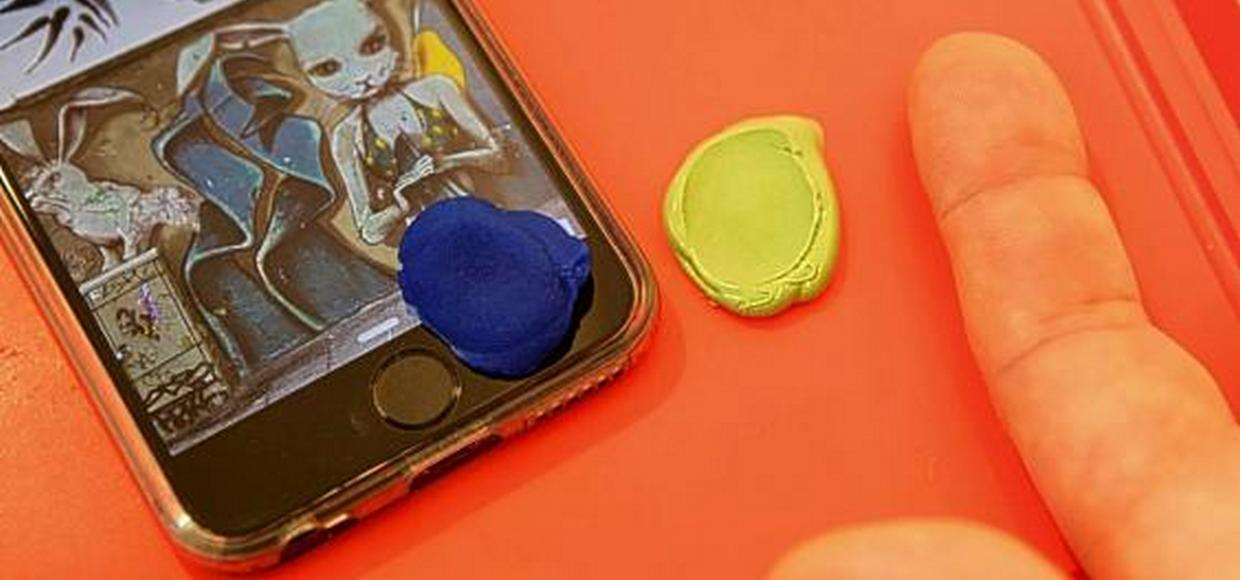
Речь о Touch ID, разумеется.
Эксперты по безопасности выяснили, что сканер отпечатков пальцев Touch ID можно запросто обмануть, используя обычный пластилин. В данном случае Play-Doh от Hasbro.
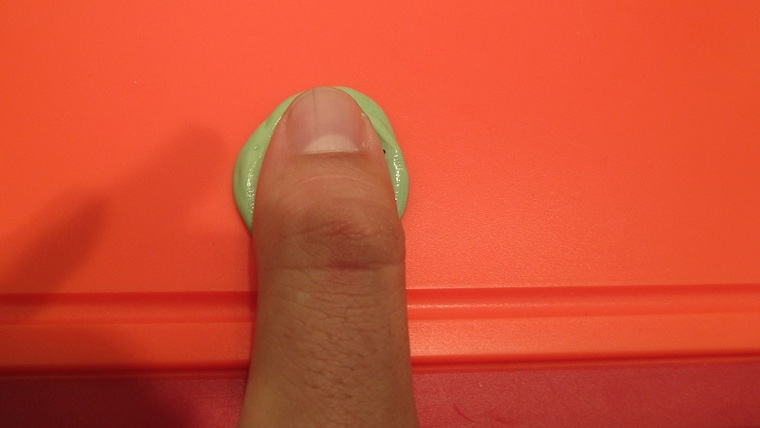
Свой способ сотрудники фирмы Vkansee показали публике Всемирного мобильного конгресса в Барселоне. Сначала с помощью обычной зубной пасты отпечаток сняли с пальца владельца смартфона и дали ему застыть.
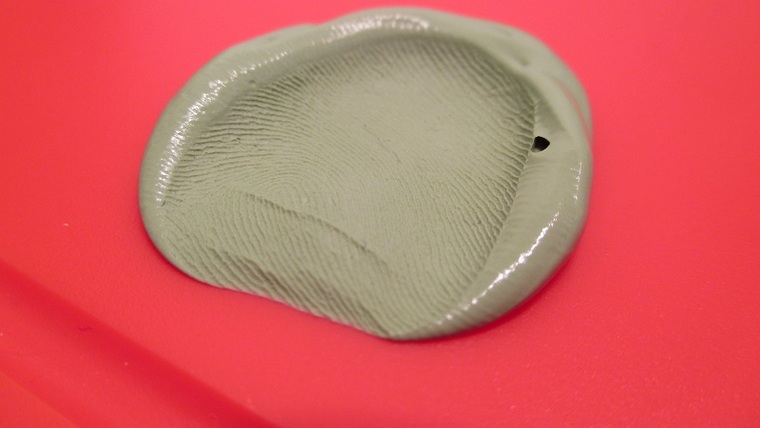
Как видим, отпечаток вышел довольно четким. Потом к слепку прижали кусочек пластилина, перенеся на него отпечаток. Готово.
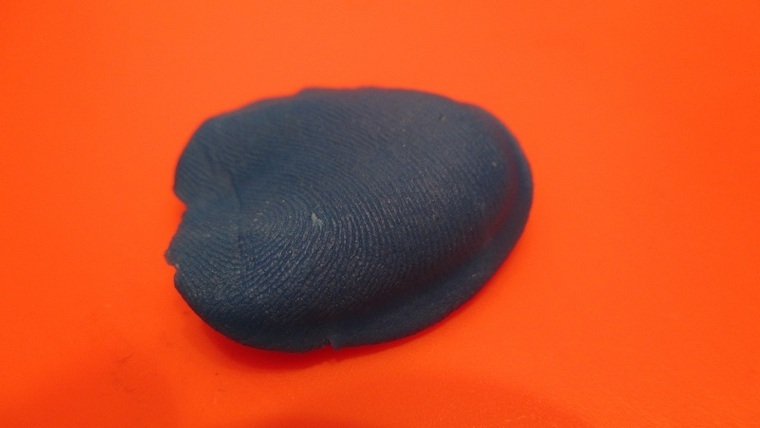
Потом экспериментаторы аккуратно прижали пластилин с отпечатком к сенсору iPhone. И далеко не с первой попытки, как на видео, но получилось. iPhone разблокировался.
К чему вдруг сотрудники Vkansee об этом?
Дело в том, что компания производит оптические сканеры отпечатков пальцев с разрешением 2000 точек на дюйм, вчетверо более точные, чем Touch ID (500 dpi) в iPhone, гипотетическую уязвимость которого Vkansee нам продемонстрировала. Просто хорошая возможность упомянуть о своей продукции между делом.
Разница между слепком и пальцем заметна даже невооруженным глазом (слева оригинал, справа – слепок). Что говорит о степени точности определения отпечатка сенсором Touch ID.
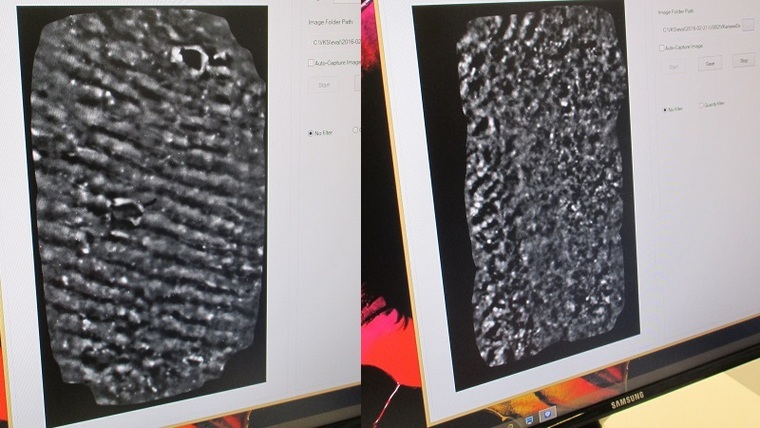
Конечно, далеко не всегда есть возможность снять отпечаток пальца владельца, чтобы вот так легко получить доступ к его iPhone. Хотя если разобраться, с обездвиженного тела запросто.
Владелец взломанного устройства отмечает, что для смартфонов Samsung этот фокус не работает, поскольку палец там прокатывается по сканеру. А это неизбежно повредит слепок. [TechInsider]
В закладки
Принтер и клей: как взломать TouchID на смартфоне или ноутбуке
Пять лет назад сканер отпечатков пальцев присутствовал в не более чем 15% устройств на Android, тогда как сейчас даже самые бюджетные модели могут похвастаться мгновенной разблокировкой в одно касание.
Разумеется ни о какой сверхнадежности говорить не приходится — метод просто позволяет сделать разблокировку быстрее и удобнее, нежели бесконечный ввод паролей. Мы оставляем отпечатки повсюду: стакан, экран смартфона или ноутбука, рабочий стол или дверь автомобиля. Могут ли злоумышленники это использовать? Вполне.
Для начала хватит простой фотографии поверхности, где остался отпечаток вашего пальца. Полученное изображение необходимо инвертировать, убрать все лишнее с фона, перевести след в черно-белую палитру и усилить контраст. Так мы получим отпечаток в чистом виде, как в делах полиции из американских фильмов.
Фото: Kraken Security Labs
Теперь необходимо сделать картинку материальной, и в этом нам поможет ацетатный лист. Купить его можно, кстати, в любом магазине для творчества. Лазерный принтер, пара кликов — вуаля, тонер создал 3D-структуру отпечатка, а значит он почти готов. Остался финальный штрих.
Фото: Kraken Security Labs
Получившееся изображение аккуратно заливается небольшим количеством столярного клея, благодаря чему формируется слепок. После высыхания у вас получается готовая копия отпечатка, которую можно приложить к сканеру, прижав сверху своим пальцем, и разблокировать устройство. По словам команды Kraken Security Labs, большинство устройств, находившихся в их доступе, не рспознали подделку. Среди «пострадавших» оказались и iPhone с MacBook Pro.
Фото: Kraken Security Labs
В основе рекомендуемых методов взлома часто фигурирует данная последовательность: сфотографируй и напечатай. Так, например, пару лет назад Чен Ю, руководитель одного из отделов X-Lab, провернул ту же самую схему, но в конце использовал 3D-принтер. Такой отпечаток обошелся исследователю в $140, тогда как идея со столярным клеем стоит всего $5, но механизм у них схожий.
Другие методы, предлагаемые пользователями интернета, и вовсе выходят за грани фантастики. Тут вам и универсальный отпечаток, сгенерированный искусственным интеллектом, и клетка Фарадея, якобы не только блокирующая протокол Find My iPhone, но и обманывающая датчики. Разумеется, на многих устройствах не поможет даже смена сканера, так как смартфон сразу поймет, что это не его родная деталь. Самые действенные способы взлома оказываются самыми простыми, но нелегальность данной затеи никто не отменял.
Пользователям остается сказать лишь одно: отпечаток пальца пока не дотягивает до абсолютной альтернативы сложного пароля. Лучше всего-таки сделать его одним из этапов аутентификации, а не основным ключом ко всем вашим данным.
Можно ли обмануть биометрические системы и как это сделать.
Что это вообще такое?
Биометрия — это распознавание личности по физическим или поведенческим чертам. Отпечатки пальцев, сетчатка глаза, форма лица, голос и даже походка — все это биометрические параметры, которые можно использовать для идентификации личности.
Обыватель чаще видит биометрическое распознавание в кино, чем в реальной жизни. Но и в простых бытовых ситуациях с этими технологиями можно столкнуться. Например, Touch ID на iPhone — как раз биометрическое распознавание.
Подобный метод распознавания считается наиболее совершенным, так как идентификация ведется по уникальным маркерам, в теории присущим только лишь одному конкретному человеку и никому более. Пароль можно подобрать или подслушать, с ключа сделать копию, а вот отращивать точно такой же палец как у нужного человека, да с таким же узором на подушечке еще никто не научился.
Как «угнать» палец
Однако и подобные системы распознавания можно обмануть. И мы сейчас не говорим об отрезании пальца, хотя подобными методами сейчас пользуются, например, угонщики автомобилей. Сенсор распознавания отпечатков можно обвести вокруг пальца банальным слепком.
Уже несколько лет назад подобный метод продемонстрировали сотрудники компании Vkansee. Хваленый эппловский Touch ID распознает линии на подушечках пальцев, но не распознает материал. Парни из Vkansee продемонстрировали, что точно так же как на палец владельца, сенсор реагирует на слепок. Эксперимент провели с двумя вариантами материала — обычным детским пластилином и стоматологическим силиконом (его используют для создания зубных слепков). В обоих случаях Touch ID не распознал подмены.
Согласны, это скорее proof-of-concept метод, концептуальное исследование, показывающее теоретическую возможность взлома. В реальности такое представить тяжело — разве что во второсортном фильме, где важного человека зовут на утренник в детском саду и подсовывают ему пластилин, поиграть немного с детьми.
Но что, если мы скажем вам, что получать слепок напрямую вовсе не обязательно? Да, отпечатки пальцев можно получить, даже не приближаясь к нужному человеку. Слепок можно сделать даже по фотографии — очень высокого качества, конечно. Такую возможность хорошо продемонстрировал немецкий хакер Ян Кресслер. Используя снимки немецкого министра обороны Урсулы фон дер Лейен, Кресслер при помощи специального софта создал модель отпечатков чиновницы. Причем одно фото хакер сделал самостоятельно, а за вторым вообще далеко ходить не пришлось — оно было в официальном пресс-релизе министерства.
Все на виду, и это главная проблема
Главная проблема биометрических данных в том, что их можно скопировать. С учетом развития современных технологий — даже слишком легко. Радужную оболочку можно «украсть» точно так же — не вырывая глаза у владельца. Нужны хороший фотоаппарат и 3D-принтер.
«Самый простой способ сделать снимок радужной оболочки — при помощи цифровой камеры в режиме ночной съемки, либо удалить из нее инфракрасный фильтр. В спектре инфракрасного света (который обычно фильтруется) хорошо различимы мелкие, обычно трудно различимые детали радужной оболочки темных глаз», — пишут хакеры из сообщества Chaos Computer Club.
«Хорошей цифровой камеры с 200-миллиметровым объективом на расстоянии до 5 метров достаточно для того, чтобы сделать снимок радужной оболочки с нужным разрешением.»
Систему распознавания лиц тоже можно обмануть. Специалисты по кибербезопасности из фирмы Bkav продемонстрировали, что алгоритм Face ID от Apple можно взломать при помощи все тех же контактных линз и 3D-маски лица, сделанной на принтере. Система распознавания, в которой задействованы обычная и инфракрасная камеры, точечный проектор, алгоритмы машинного обучения, защищенное хранилище и защищенная же обработка данных, оказалась вполне себе дырявой.
Специалисты из Bkav соглашаются, что подобный метод обмана биометрических систем довольно трудозатратен и требует много времени. Но в случаях с «большими шишками» он может быть и оправдан. В Bkav не рекомендуют пользоваться Face ID и подобными алгоритмами при бизнес-транзакциях, а также предостерегают известных людей от пользования этими системами.
Будущее наступило, и оно разочаровывает
Кажется, биометрические системы безопасности ничуть не безопаснее классических кодов и паролей. Пароль можно выучить и не хранить нигде, кроме своей головы — а как скрыть от других свои глаза и отпечатки пальцев? Вечные очки и перчатки?
Еще одна важная проблема кроется как раз в уникальности биометрических данных. В случае взлома условного хранилища паролей его можно заменить. А чем заменить отпечаток пальца, если вдруг базу отпечатков «угонят» хакеры?
Скорее всего, биометрия может быть только дополнением к классическим методам безопасности, но никак не самостоятельной технологией. То, что пару десятков лет назад казалось вершиной прогресса, сегодня разочаровывающе несовершенно.
«В реальности такое представить тяжело — разве что во второсортном фильме, где важного человека зовут на утренник в детском саду и подсовывают ему пластилин, поиграть немного с детьми.»

Странная статья, как-то однобоко написано, только про технологии от Apple, как будто биометрическую защиту телефонов других фирм взломать значительно сложнее. Например ничего не написано про встроенные в экран сканеры, которые вообще ломаются изображением отпечатка, без рельефа. Да и даже на те утверждения, которые есть в статье отсутствуют какие-то ссылки на примеры взлома.
А для чего там контактные линзы? Сканеры сетчатки встречал только в телефонах от Samsung. Тот же FaceID работает лично у меня даже в солнечных очках, значит скорее всего учитывает только рельеф и черты лица.
Хайпожорский пост. Эппл, эппл, как будто только у них системы распознавания, и именно у них они говно. Для абсолютного большинства пользователей этих мер предостаточно, ну а если уж ты большая важная шишка, то пользуйся своим паролем, тебя никто не лишает этой возможности.
Вообще не вижу никакого смысла в распознавании отпечатков пальцев. Если кому сильно надо — скрутят, возьмут за руку и приложат.
Ответ на пост «Как бесплатно активировать Windows?»
Есть более простой вариант.
Ранее у Майкрософт была программа для людей с ограниченными способностями, по которой можно было сделать апгрейд или активировать Вин10. Разницы в сравнении с обычной версией я не видел. Сейчас программа уже закончилась, но archive.org все помнит.
Все что нужно сделать, это скачать файл и запустить обновление. Сама страница уже не доступна, но файл есть у меня на Гугл Диске, можете качать.
UPD: Если кто-то боится за свой комп, можете сами:
— выбрать любую доступную дату в 2017 году
Один из самых разыскиваемых ФБР хакеров дразнит американское правительство!
Ранее в этом году американское правительство предъявило обвинения российскому хакеру Михаилу Матвееву, известному в сети под псевдонимами «Wazawaka» и «Boriselcin». Его обвиняют в том, что он является «активным участником» кибератак, направленных против компаний и критически важных объектов в США и других странах. ФБР также обвиняет его в создании и распространении известных вариантов вымогательского ПО, таких как Hive, LockBit и Babuk.
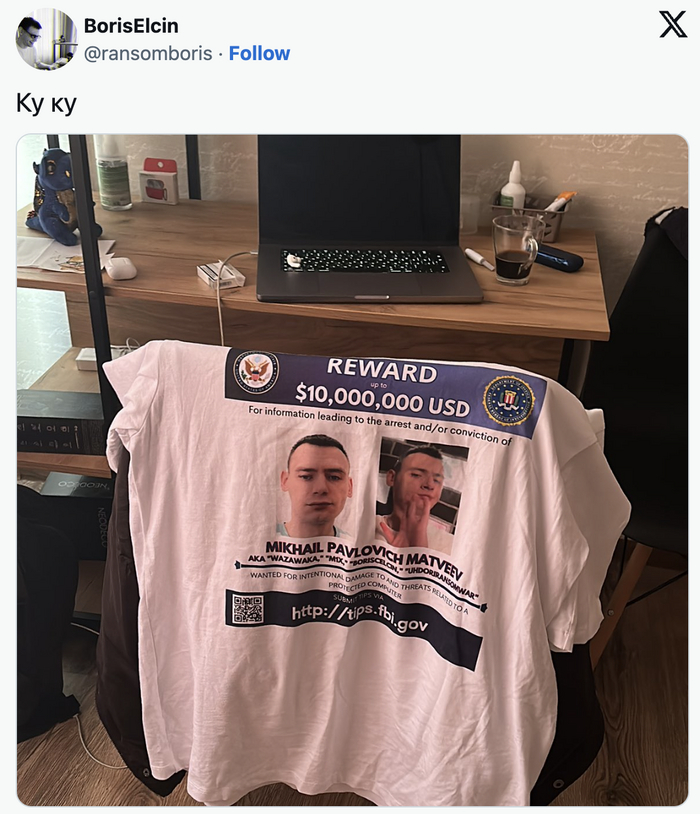
Скрин из соцсети X (ex-Twitter)
Но для Матвеева жизнь продолжается: он дразнит ФБР, выпуская футболку с его собственным постером «самый разыскиваемый» и спрашивает своих подписчиков в Twitter, хотят ли они купить мерч.
Матвеев, который, как полагает ФБР, находится в России, вряд ли будет экстрадирован в США. Несмотря на это, он продолжает свои онлайн-шалости, давая интервью журналистам в области кибербезопасности, публикуя видео селфи, где он ездит на машине под Metallica, и рассказывает о своей хакерской деятельности.
«Погода хорошая, климат отличный, все прекрасно. Даже санкции радуют меня», — сказал Матвеев в видео, которое он удалил после публикации этой статьи.
Таким образом, пока Матвеев не покинет Россию, его жизнь, возможно, не будет сильно отличаться от той, которая была до предъявления обвинений.
1409 | 37 events @ 4 min: $wAg Clan

Основатели крупных айти-компаний заскочили в Сенат США обсудить нейросети. Маск твердил об угрозе человечеству, а Гейтс настаивал, что нейронки спасут людей от голода. Все согласились, что нужны законы для их регулирования.

Суд США разрешил криптобирже FTX продавать активы для погашения долгов, но не более 100 млн $ в неделю. В кошельке компании около 3,4 млрд $.
Игроделы отказываются от движка Unity и грозятся снять игры с продажи из-за сбора на установку.
Гендир Unity продал 2000 акций компании неделю назад, а два члена совета директоров продали 105 500 за 3,9 млн $.
Казино Caesars, Лас-Вегас, призналось, что заплатило хакерам 15 млн $ в прошлом месяце, чтобы они не публиковали украденные личные данные клиентов.
Хакеры ALPHV/BlackCat взяли ответственность за атаку на казино MGM Resorts и требуют выкуп за её прекращение. Они нашли профиль сотрудника в LinkedIn, позвонили в службу поддержки казино и через 10 минут им дали доступ к учётке.
Слухи: казино Caesars и MGM взломала одна группа хакеров.
# Software
▸[7] Апдейт клиента Steam для Steam Deck: пофиксили баг, из-за которого система не видела SD карты.
▸[8] TikTok добавил ссылки на Википедию в результаты поиска.
▸[9] WhatsApp добавил каналы, аналогичные Telegram.
▸[10] Релиз нейронки Stable Audio, от создателей Stable Diffusion. Делает музыку на основе текстового запроса. 20 треков в месяц бесплатно, далее 12 $.
▸[11] Android Auto научился принимать звонки Zoom и Cisco WebEx, но без видео.
▸[12] Релиз языка программирования Birb: код состоит из эмодзи птиц.
▸[13] Бета-версия IDE JetBrains RustRover: основана на плагине intellij-rust для CLion и IntelliJ IDEA. Доступна бесплатно, релиз в следующем году.
▸[14] Апдейт драйверов видеокарт Intel Arc: добавили игры, починили Arc Control, сломали Adobe After Effects.
▸[15] Поисковик Google запустил генератор смайликов. Доступен по запросу Emoji Kitchen.
# Hardpron
▸[16] Видеокарта ASUS TX Gaming GeForce RTX 4070 BTF: питание от материнки. В продаже завтра, цены нет.


▸[17] Материнка ASUS TX Gaming B760-BTF WIFI: разъём для питания видеокарты до 600 Вт, Intel Core 13-го поколения, DDR5-7200. В продаже завтра, цены нет.

▸[18] Планшет HP Spectre Fold: складной 17″ OLED 1920 × 2560 px, i7-1250U, ОЗУ 16 Гб LPDDR5, ПЗУ 1 Тб, Windows 11, вес 3 кг. Цена 5000 $.

▸[19] Домашний аккумулятор Tesla Powerwall 3: может питаться от солнечных панелей, ёмкость 13,5 кВт·ч, мощность 11,5 кВт, размер 110 × 61 × 19 см, вес 130 кг. Даты и цены нет.

▸[20] Видеокарта ASRock Intel Arc A310 Low Profile: без разгона, 4 Гб GDDR6, кушает 75 Вт. Даты и цены нет.

▸[21] Зарядное устройство Twelve South HiRise 3 Deluxe: поддерживает StandBy Mode в iOS 17, в котором Айфон показывает виджеты во время зарядки. Цена 150 $.

▸[22] Электромотороллер Honda Motocompacto: ремейк модели 80-х годов, складывается до размера чемодана, запас хода 19 км, заряжается за 3,5 часа от обычной розетки, скорость 24 км/ч, вес 19 кг. В продаже с ноября за 995 $.


# Business
▸[23] Власти США выделили 100 млн $ субсидий на починку сломанных зарядных станций для электромобилей.
▸[24] Нидерланды просят Apple объяснить, что не так с электромагнитным излучением iPhone 12.
▸[25] Взлом авиазавода Airbus. Хакеры слили данные 3200 поставщиков, зайдя в сеть через аккаунт Турецких авиалиний.
▸[26] Совет директоров FaZe Clan уволил гендира за плохую работу. Прошлый год компания завершила с убытками -48,7 млн $, а акции упали с 20 до 0,2 $. При этом гендир на деньги компании арендовал дома за 60 000 $ в месяц и носил бриллиантовое ожерелье с логотипом FaZe.
▸[27] Apple: iPhone 12 получил несколько международных сертификатов безопасности, в т.ч. о соответствии законам Франции.
▸[28] iFixit договорился с Google о продаже запчастей к планшетам Pixel.
▸[29] Бельгия проверяет излучение iPhone 12.
▸[30] ЕС выделил 352 млн € субсидий на зарядки для электромобилей, из них Tesla получит 149 млн € на установку 7200 станций в 22 странах.
▸[31] Spotify запустила платное продвижение музыки для артистов. Цены от 0,4 $ за клик.
▸[32] Армия США довольна испытаниями очков дополненной реальности Microsoft HoloLens и заказала ещё одну партию для боевых испытаний в 2025.
▸[33] Google сокращает HR отдел. Собирается уволить несколько сотен работников.
▸[34] Магазин «re:Store» сменил название на «restore:».
▸[35] Взлом криптобиржи CoinEX. Свистнули валюту на 53 млн $.
▸[36] Deutsche Bank договорился с швейцарской криптобиржей Taurus о приёме и хранении крипты своих клиентов.
Ответ на пост «На грамм легче!»
Блин, вот меня прикалывают современные производители смартфонов (и не только Apple).
1. Мы сделали рекордно тонкий корпус (откуда, бл@ть, выпирает камера, куда не помещается аккумулятор нормальной емкости и где невозможно организовать нормальное охлаждение процессора)
2. Мы сделали ахренительно красивую стеклянную заднюю панель (которая бл@дь, царапается от воздуха, трескается от чиха и скользкая как мокрый кусок мыла)
3. Чтобы защитить выпирающую камеру, чтобы телефон мог нормально лежать на столе и чтобы защитить нашу ахренительную заднюю панель мы еще сделали специальный защитный чехол (который скрывает всю красоту, делает смартфон в полтора раза толще и тоже стоит дохрена денег).
4. А чтобы наш ахренительно крутой процессор во всем этом еще хоть как-то работал и не троттлил — мы Вам за отдельные бабки еще продадим вентилятор, который вы будете надевать на телефон, когда захотите поиграть.
5. И еще купите наш ахренительный пауэрбанк, если не хотите жить у розетки. Потому что мы не смогли запихать в наш рекордно тонкий корпус аккумулятор, которого хватит хотя бы на сутки.
А сразу сделать НОРМАЛЬНЫЙ корпус на 1-2 мм толще, который можно нормально держать в руке, куда нормально поместится камера и емкий аккумулятор и где можно организовать нормальное охлаждение "железа" — не судьба. И сделать его сразу из НОРМАЛЬНЫХ материалов, которые устойчивы к износу и не выскальзывают из рук?
Я понимаю, что маркетологам в комплекте с телефоном нужно продать еще и кучу всякого говна, но нужно же какую-то совесть иметь?
Apple анонсирует новую функцию «Захват объектов»
Эта система сканирует объекты реального мира и поддерживает создание 3D-объектов, с которыми можно делать все что угодно!
Рисовать «отремонтированные» объекты чиновникам станет куда проще😉
Apple атакует kaspersky (и не только)
Сегодня у нас очень большая и важная новость.
Экспертами нашей компании была обнаружена крайне сложная, профессиональная целевая кибератака с использованием мобильных устройств производства Apple. Целью атаки было незаметное внедрение шпионского модуля в iPhone сотрудников компании — как топ-менеджмента, так и руководителей среднего звена.
Атака проводится при помощи невидимого iMessage-сообщения с вредоносным вложением, которое, используя ряд уязвимостей в операционной системе iOS, исполняется на устройстве и устанавливает шпионскую программу. Внедрение программы происходит абсолютно скрытно от пользователя и без какого-либо его участия. Далее шпионская программа так же незаметно передаёт на удалённые серверы приватную информацию: записи с микрофона, фотографии из мессенджеров, местоположение и сведения о ряде других активностей владельца заражённого устройства.
Атака проводится максимально скрытно, однако факт заражения был обнаружен нашей системой мониторинга и анализа сетевых событий KUMA. Система выявила в нашей сети аномалию, исходящую с Apple устройств. Дальнейшее расследование показало, что несколько десятков iPhone наших сотрудников оказались заражены новой, чрезвычайно технологически сложной шпионской программой, получившей название Triangulation («Триангуляция»).
По причине закрытости в iOS не существует (и не может существовать) каких-либо стандартных средств операционной системы для выявления и удаления этой шпионской программы на заражённых смартфонах. Для этого необходимо прибегать к внешним инструментам.
Косвенным признаком присутствия Triangulation на устройстве является блокировка возможности обновления iOS. Для более точного распознавания заражения потребуется снять резервную копию устройства и проверить её специальной бесплатной утилитой (которую мы позже опубликуем на GitHub). Более подробные рекомендации изложены в технической статье на нашем блоге Securelist.
Из-за особенностей блокировки обновления iOS на заражённых устройствах нами пока не найдено действенного способа удаления шпионской программы без потери пользовательских данных. Это можно сделать только при помощи сброса зараженного iPhone до заводских настроек, установки последней версии операционной системы и всего окружения пользователя с нуля. Иначе, даже будучи удалённым из памяти устройства перезагрузкой, троянец-шпион Triangulation способен провести повторное заражение через уязвимости в устаревшей версии iOS.
Расследование шпионской операции Triangulation только начинается. Сегодня мы публикуем первые результаты анализа, но впереди ещё много работы. По ходу расследования инцидента мы будем обновлять эту страницу и подведём черту проделанной работе на международной конференции Security Analyst Summit в октябре (следите за новостями на сайте).
Мы уверены, что наша компания не была главной целью этой шпионской операции. Надеемся, что уже в ближайшие дни мы получим статистику распространения «троянского треугольника» в других странах и регионах.
Мы считаем, что главной причиной этого инцидента является закрытость iOS. Данная операционная система является «чёрным ящиком», в котором годами могут скрываться шпионские программы подобные Triangulation. Обнаружение и анализ таких угроз осложняется монополизацией Apple исследовательских инструментов, что создаёт для шпионских программ идеальное убежище. Иными словами, как я уже не раз говорил, у пользователей создаётся иллюзия безопасности, связанная с полной непрозрачностью системы. Что на самом деле происходит в iOS, специалистам по IT-безопасности неизвестно. Отсутствие новостей об атаках отнюдь не свидетельствует о невозможности самих атак — в чём мы только что убедились.
Хочется напомнить, что это не первый случай целевой атаки против нашей компании. Мы прекрасно понимаем, что работаем в очень агрессивном окружении и выработали соответствующие процедуры реагирования. Благодаря принятым мерам, компания работает в штатном режиме, бизнес-процессы и пользовательские данные не затронуты, угроза нейтрализована. Мы продолжаем защищать вас, как всегда.
P.S. А причём здесь триангуляция?
Для распознавания программной и аппаратной спецификации атакуемой системы Triangulation использует технологию Canvas Fingerprinting и рисует в памяти устройства жёлтый треугольник.