Как определить местоположение человека по фотографии
Добрый вечер, друзья. Как известно, в метаданных хранится много интересных вещей: тип камеры, модель телефона, имя, изменения фотографии, но самое интересное — это место съемки. Сейчас я покажу вам еще один интересный способ пробива человека по фото.
Нам понадобится Termux в андроиде.
1. Скачиваем нужные пакеты
$ apt update && apt upgrade -y && pkg install exiftool -y
2. Даем Termux разрешение на просмотр памяти устройства
$ termux-setup-storage
3. Смотрим метаданные фотографии, с которой находимся в одной директории
$ exiftool filename.jpg
Далее, ищем пункт GPS Position, где меняем «deg» на «°». Далее заходим в Google Maps и вставляем в поиск полученные координаты. В качестве результата вы получите точную локацию, где была сделана фотография.
⚠ Если таких координат нет, то значит устройство не записывает геолокацию в метаданные или она была удалена
Твой репост — огромный вклад в развитие канала.
Твоя реакция — наша мотивация.
Спасибо за участие и поддержку, Друг!
Определение местоположения по фото

Скорее всего, для определения точного места на фото потребуется прибегнуть сразу к нескольким советам, описанным в данной статье, поэтому мы рекомендуем ознакомиться с ними всеми, чтобы выбрать подходящие.
Способ 1: Просмотр метаданных
Метаданные фотографии — информация, которая сохраняется устройством во время снимка. Сюда относится не только дата, но и модель аппаратуры, на которую происходила съемка, а также данные GPS с координатами. Однако есть некоторые нюансы, при которых EXIF (метаданные), попросту не сохраняются.
- Если фотография сделана на профессиональную камеру, скорее всего, в ней отсутствует GPS-приемник, поэтому дату в EXIF найти не получится.
- После обработки фотографии через любой популярный графический редактор метаданные стираются при сохранении результата, что по умолчанию настроено в этих программах.
- Сведения можно легко подменить, используя специальный софт, поэтому доверять им на сто процентов никогда нельзя.
Однако проверить EXIF стоит в первую очередь, поскольку делается это проще всего. Сама фотография обязательно должна находиться в формате JPG, а далее остается выполнить такие действия:

-
Отыщите снимок и кликните по нему правой кнопкой мыши.
Если такой блок отсутствует, значит, данные о местоположении не были сохранены или стерлись при обработке. В случае, когда координаты все-таки удалось обнаружить, далее остается только пробить их через любую удобную карту. Развернуто о методах поиска по таким цифрам читайте в статьях по ссылкам ниже.
Способ 2: Использование поисковиков
Следующий метод — применение поисковых машин. Сначала рекомендуется просто задать запрос, описав те предметы, которые вы видите на фотографии. Сделать это можно сразу на нескольких сайтах, например, Google и Яндекс, поскольку результаты выдачи практически всегда отличаются. Лучше используйте английский язык или переведите на тот, в какой стране было сделано фото, если это удается распознать. Тогда запрос обретет примерно такой вид: «Lake near forest and house» (озеро возле леса и дома).
Дополнительно такие поисковики поддерживают поиск по изображению, а это значит, что они могут найти точно такие же или похожие фотографии, предоставив информацию о месте, где она была сделана. Для этого исходный файл нужно загрузить в Гугл или Яндекс, а затем ознакомиться с результатами не только в картинках, но и в разделах с сайтами. Например, первой же строкой может идти страница в Wikipedia, где будет показано название улицы снимка.

Детальнее о применении такой встроенной опции, а также об альтернативных онлайн-сервисах, позволяющих выполнять поиск по фото, читайте в другой статье по ссылке ниже.
Способ 3: Зацепки на фото
Само фото следует максимально тщательно изучить и отыскать все участки, которые помогут опознать место. Это могут быть номерные знаки автомобилей, номер трассы или дорожные знаки с обозначением населенных пунктов, вывески магазинов. На изображении ниже вы видите отмеченными все знаковые указатели, которые позволят с точностью до метра узнать место, где был сделан снимок.

Остается только воспользоваться поисковиком, чтобы отыскать место на картах. О его исследовании и пойдет речь в двух следующих советах.
Использование режима просмотра улиц
Компания Google предоставляет возможность просмотреть улицы на карте через сайт или приложение Google Earth в 3D-режиме. Как раз это и поможет с точностью определить место снимка по уже имеющимся зацепкам. Для начала выполните поиск улицы, трассы или конкретного магазина на карте и приблизьте точку.

Далее остается только перейти в режим просмотра улиц и немного перемещаться по области, чтобы найти тот самый ракурс. Однако при этом стоит учитывать, что карты могли не обновляться или спустя некоторое время там уже возвели новые объекты. Тогда поиск немного усложнится или пользователь вовсе будет введен в заблуждение и подумает, что обнаружил место неправильно.

Поиск по Wikimapia
Последний вариант, который часто оказывается эффективным — использование сайта Wikimapia. Здесь можно выставить сортировку по категориям объектов и задать в поиске ключевые слова, о которых мы уже говорили при работе с поисковиками.

Преимущество Wikimapia заключается в том, что здесь все внимание сосредоточено именно на объектах самого разного значения, а база намного шире и включает в себя уже заброшенные или разрушенные строения, которые тоже можно отыскать по ключевым словам.
В завершение отметим, что наиболее важное во время поиска места по фото — обращать внимание на детали и уметь правильно использовать поисковые машины. Тогда найти расположение получится, если только на самом снимке есть за что зацепиться.
Фотоисследователь 4+
• Просматривайте все доступные метаданные: время, локацию, камеру и т.д.
• Удаляйте или редактируйте GPS, подпись и временную метку (требуется покупка в приложении)
• Открывайте локацию (если имеется) на картах Waze, Apple или Google
При прокрутке снимков, те из них, которые имеют метаданные GPS, отмечены наложением в виде глобуса, поэтому вы можете быстро определить, какие фотографии имеют координаты GPS.
Используйте расширение, чтобы просматривать метаданные фото из Сообщений, Фото и других приложений.
Данные снимка могут включать локацию (если эта функция включена камерой), дату, устройство, версии ПО, размер файла, имя файла и другое. Если метаданные о том, когда сделано фото, отсутствуют, вы все равно увидите дату создания файла.
Топ 5 сервисов для определения геолокации по фото
Сегодня мы решили немного рассказать вам о полезных OSINT-инструментах, которые тоже могут быть использованы в хакерских атаках, в которых есть место социальной инженерии.
Многие люди, как это ни странно в 2023 году, по-прежнему продолжают «чекиниться» и оставлять фотографии в социальных сетях с геолокацией, что, на наш взгляд, очень опрометчиво.
Вот 5 сервисов, которые определяют гео по фото в социальных сетях.
1. Huntintel — сервис позволяет определить гео у постов в разных социальных сетях.
2. InstaHunt — бесплатный инструмент для Instagram.
3. BirdHunt — бесплатный инструмент для Twitter.
4. MetaData — сервис, который позволяет анализировать метаданные файлов, в том числе фото и картинок.
5. https://github.com/conflict-investigations/media-search-engi. — сервис для поиска постов в социальных сетях по геолокации

193 поста 2.4K подписчиков
Правила сообщества
Просьба уважать друг друга.
Свежий развод от мошенников (через взлом Госуслуг)
Все уже привыкли, что нам звонят из «службы безопасности чего-то там», однако мошенники пошли дальше — они теперь провоцируют на звонок к ним:
Они взламывают аккаунт Госуслуг, без подключенной защиты «входс подтверждением», через сброс пароля (вроде как достатчоно знать номер телефона, серию и номер паспорта РФ).
Затем изменяют (или устанавливают) контрольный вопрос на следующий текст: «Ваша учетная запись заблокирована! Обратитесь по номеру технической поддержки 88003014405», ну и меняют ответ на него, конечно.
Делают запрос в кредитное бюро (в известном мне случае это было АО «ОКБ», ucbreport.ru , где авторизуются через госуслуги)
Затем звонят вам и заявляют, что взломали ваш аккаунт на Госуслугах и хвастаются, что оформляют кредит по, цитирую, «скачанной с Госуслуг 2-НДФЛ», тем самым провоцируя вас на проверку того, что зайти на Госуслуги вы уже не можете — пароль не подходит.
Далее вы, конечно же, пробуете восстановить пароль через помощник: сначала вводится почта, СНИЛС или номер телефона, затем серия и номер паспорта или СНИЛС или ИНН (на выбор). А затем, появляется форма с контрольным вопросом, где вместо самого вопроса достаточно крупным шрифтом по центру экрана отображается информация «Ваша учетная запись заблокирована! Обратитесь по номеру технической поддержки 88003014405».
Далее вступает в действие человеческий фактор — вы видите номер техподдержки, причем начинающийся с 8800, а не мобильный какой-нибудь, что уже вызывает доверие. Кроме того, номер отображается на официальном сайте Госуслуг. И не надо забывать, что вы торопитесь восстановить пароль, чтобы вернуть контроль над аккаунтом. Ну и контрольный вопрос свой вы скорее всего не помните, а если и помните, то ответ на него не подходит.
В общем вы набираете этот номер техподдержки и доверчиво попадаете в руки мошенников. Чтобы не помогать мошенникам и не отлаживать их скрипты диалога, я не стану тут публиковать информацию о том, что в итоге насторожило, а затем и убедило владельца аккаунта в том, что его он стал жертвой мошенничества.
В общем, в данном случае ущерба удалось избежать, пройдя практически «по грани».
Надеюсь информация будет полезной, но с вами подобного не случится!
Примите меры:
Включите «Вход с подтверждением» на Госуслугах. Надо зайти в Профиль — Безопасность — Вход в систему и включить параметр «Вход с подтверждением», а способом подтверждения указать, например, «СМС на номер», тогда в подтверждение надо ввести будет код из СМС.
Я бы рекомендовал включать «вход с подтверждением», он же двухфакторная или мультифакторная аутентификация, он же MFA или 2FA во всех используемых сервисах, где есть такая функция (почтовые сервисы, клиент-банки и т.п.)
P.S. Интересна ситуация с федеральным номером. Вроде как числится за ПАО «Ростелеком». У меня нет понимания, как его смогли заполучить мошенники. Причем произошло это недавно, т.к. несколько часов назад поиск в Интернете показывал, что только Тинькофф (за что ему респект) считал этот номер мошенническим.
Обновление: В комментариях засветился, еще один федеральный номер , используемый мошенниками — 88006003756. Поискал в Интернете — даже Тинькофф не знал, что это мошенники — поделился с ними информацией.
Обновление 2: Я тут подумал, что наверное логичным действием пострадавшему от такого мошенничества будет оформление нового паспорта. Цена вопрос, как понимаю, в районе 1 тысячи рублей (госпошлина + изготовление фото). Это не убережет от новых утечек, но позволит избежать использования мошенниками уже «утекших» данных паспорта.
Так же необходимым действием является подача заявления в полицию (не забудьте корешок талона о регситрации заяления забрать) — это должно помочь в тех случаях, если, например, мошенники микрокредиты оформят.
Бизнес выступил против права силовиков редактировать персональные данные
Ассоциация больших данных (АБД, куда входят «Яндекс», VK, «Ростелеком», «Мегафон» и другие) выступила против прямого доступа силовых структур к базам персональных данных и их редактированию.
Речь идет о правительственном законопроекте о контроле силовых структур за базами персональных данных. Поправки к ряду федеральных законов («О ФСБ», «О государственной защите судей…», «О полиции» и т. п.) были внесены в Госдуму 3 августа. Они предусматривают особый порядок работы с персональными данными лиц из ряда категорий. В частности, силовые ведомства смогут удалять и подменять записи, связанные с такими людьми, в том числе посредством удаленного доступа к базам
Возможность модификации информации и «бесконтрольный доступ органов обороны и правопорядка» к базам персональных данных может нарушить их работу и целостность, а также создает риски передачи сведений третьим лицам, говорится в отзыве.
В АБД также отмечают, что это может привести к административному и уголовному преследованию лиц, ответственных за базы данных, из-за противоречия с другими требованиями, в том числе к банкам и субъектам критической информационной инфраструктуры (КИИ)
Ответ на пост «Как бесплатно активировать Windows?»
Есть более простой вариант.
Ранее у Майкрософт была программа для людей с ограниченными способностями, по которой можно было сделать апгрейд или активировать Вин10. Разницы в сравнении с обычной версией я не видел. Сейчас программа уже закончилась, но archive.org все помнит.
Все что нужно сделать, это скачать файл и запустить обновление. Сама страница уже не доступна, но файл есть у меня на Гугл Диске, можете качать.
UPD: Если кто-то боится за свой комп, можете сами:
— выбрать любую доступную дату в 2017 году
Один из самых разыскиваемых ФБР хакеров дразнит американское правительство!
Ранее в этом году американское правительство предъявило обвинения российскому хакеру Михаилу Матвееву, известному в сети под псевдонимами «Wazawaka» и «Boriselcin». Его обвиняют в том, что он является «активным участником» кибератак, направленных против компаний и критически важных объектов в США и других странах. ФБР также обвиняет его в создании и распространении известных вариантов вымогательского ПО, таких как Hive, LockBit и Babuk.
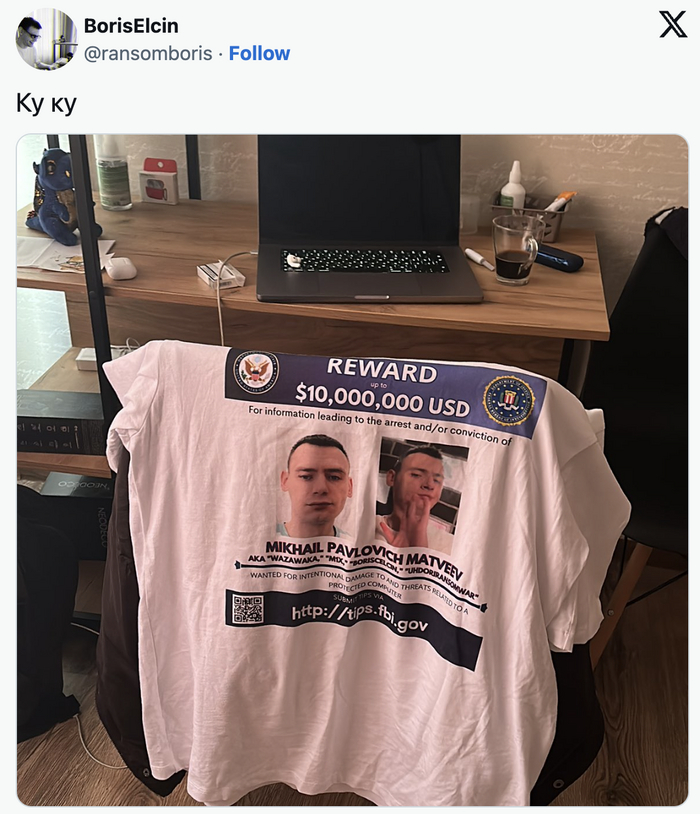
Скрин из соцсети X (ex-Twitter)
Но для Матвеева жизнь продолжается: он дразнит ФБР, выпуская футболку с его собственным постером «самый разыскиваемый» и спрашивает своих подписчиков в Twitter, хотят ли они купить мерч.
Матвеев, который, как полагает ФБР, находится в России, вряд ли будет экстрадирован в США. Несмотря на это, он продолжает свои онлайн-шалости, давая интервью журналистам в области кибербезопасности, публикуя видео селфи, где он ездит на машине под Metallica, и рассказывает о своей хакерской деятельности.
«Погода хорошая, климат отличный, все прекрасно. Даже санкции радуют меня», — сказал Матвеев в видео, которое он удалил после публикации этой статьи.
Таким образом, пока Матвеев не покинет Россию, его жизнь, возможно, не будет сильно отличаться от той, которая была до предъявления обвинений.
В сеть утекли данные более миллиона клиентов «МТС Банка»
Хакеры слили в сеть данные более миллиона клиентов «МТС Банка». Об этом сообщают исследователи из группы Data Leakage & Breach Intelligence (DLBI).

Первый файл содержит миллион строк. Среди них ФИО клиентов, номера телефонов, даты рождения, пол, ИНН и гражданство.
Во втором файле, который включает в себя 3 095 392 строки, есть частичный номер банковской карты (шесть первых и четыре последних цифры), дату выпуска и истечения карты, а также её тип — кредитная, дебетовая или корпоративная.
В третьем файле находятся ещё 1,8 млн уникальных номеров телефонов, 50 000 уникальных адресов электронной почты и числовые идентификаторы. По данным источника исследователей, полный дамп содержит 21 миллион строк.
«МТС Банк» сообщил, что «утечка банковской тайны не подтвердилась» — счета клиентов в безопасности. По словам компании, утечка произошла не в банке, а у ретейл-компании или поставщика цифровых сервисов. Правда, утечку номеров телефонов банк не прокомментировал.
0409 | 36 events @ 4 min: F, WordPad + Новости проекта

Индия запустила в космос станцию Aditya-L1, которая будет исследовать Солнце. Доберётся до нужной орбиты через 126 дней.

Космический корабль SpaceX Crew Dragon вернулся с МКС на Землю. На борту четыре человека, в т.ч. наш космонавт Андрей Федяев.
Клиенты Dell заказали серверы для ИИ на 2 млрд $. Акции компании +21% за день, рекордный скачок за пять лет.
Девять китайских компаний, в т.ч. Alibaba T-Head и Baidu StarFive, объединились в альянс China RISC-V Industry Alliance. Договорились упростить продажу лицензий на патенты архитектуры RISC-V и не подавать в суд друг на друга за их нарушение.
# Software
▸[4] Apple запустила багбаунти для iPhone 14 Pro. Рассылает смартфоны с отключённой защитой и с шелл-доступом.
▸[5] Google Saved удаляет сохранённые ссылки на торренты и другие сайты, нарушающие авторские права.
▸[6] Ядро Linux 6.5 доступно для Ubuntu. Инструкция в статье.
▸[7] Microsoft прекратила поддержку WordPad. Приложение скоро исчезнет из Windows.
▸[8] Apple сделала сайт с описанием всех своих приложений.
▸[9] Apple закрыла приложение iTunes Movie Trailers.
▸[10] Релиз Nitrux 3.0: форк Debian без systemd, пропатчили уязвимости процов Intel и AMD, несколько новых утилит шифрования и драйверов.
▸[11] Релиз Linux Lite 6.6: форк Ubuntu, добавили языки, в т.ч. русский, нейронку-помощницу в разделе «Справка» и новые обои.
▸[12] Google Maps тестируют новую цветовую схему.
▸[13] Релиз ArcaOS 5.1: форк OS/2, добавили поддержку UEFI и дисков более 2 Тб.
# Hardpron
▸[14] Камера наружного наблюдения Bosch Eyes Outdoor Camera II: 1080p, мимикрирует под софит. Цена 350 €.

▸[15] Консоль Xbox Series S black: ПЗУ 1 Тб, корпус чёрного цвета, в остальном не отличается от базовой модели. Цена 350 $.

▸[16] Видеокарты XFX Radeon RX 7800 XT и RX 7700 XT версии MERC и QICK: характеристик нет. В продаже на этой неделе, QICK по 450 и 500 $, цены MERC нет.

# Business
▸[17] Суд штата Джорджия будет стримить слушания по делу Дональда Трампа на YouTube.
▸[18] Московский государственный университет запустил суперкомпьютер МГУ-270 для обучения нейросетей. Мощность 400 Петафлопс.
▸[19] Церковь Саентологии выступила против законопроекта США «О праве на ремонт», который обяжет её опубликовать схему Электропсихометра.
▸[20] Новостной сайт Gizmodo уволил переводчиков испанской версии. Статьи теперь публикует нейросеть.
▸[21] Европол взломал шифрование чатов EncroChat, Sky ECC и ANOM. Полиция Сербии, используя сообщения из них, накрыла наркоторговцев с 2,7 тоннами кокаина.
▸[22] Биржа Nasdaq перенесла систему работы с ценными бумагами на серверы AWS.
▸[23] Выручка Broadcom во II квартале: +8,9 млрд $, +5%, чем год назад. Чистая прибыль: +3,3 млрд $, +7%.
▸[24] Пентагон запустил сайт с информацией об НЛО.
▸[25] Фонд Нобеля передумал приглашать на церемонию вручения премии нашего, белорусского и иранского послов из-за протеста шведских политиков.
▸[26] Профсоюз голливудских актёров начал голосование о забастовке в индустрии видеоигр из-за внедрения нейросетей.
▸[27] Apple отказалась разрабатывать систему для iCloud, которая ищет фотографии с сексуальным насилием над детьми. Заявила, что это создаст новый вектор хакерских атак.
▸[28] Соцсеть X обновила пользовательское соглашение: будет обучать нейросеть на постах юзеров.
▸[29] Уволенные сотрудники Twitter подали уже 2200 судебных исков против Маска. Говорят, не выплатил выходные пособия.
▸[30] Британское детское печенье Paw Patrol отзывает продукцию из магазинов. Компания забыла продлить домен и теперь там порносайт.
▸[31] Оператор спутниковой связи Globalstar, услуги которого покупает Apple, забронировал места в ракетах SpaceX на 64 млн $ в 2025.
▸[32] МТС купила долю 85% сервиса продажи билетов на концерты Ticketscloud и собирается выкупить его полностью в течение двух лет. Почём не говорит, но менее 900 млн ₽.
▸[33] SpaceX закинула на орбиту 21 спутник Starlink.
▸[34] Huawei запустила ЦОД в Саудовской Аравии для госсектора и филиалов китайских компаний.
▸[35] Директор по продукту [CPO] Binance уволился. Не сказал почему.
# Спасибо @fix4fix за Пикабу-донат!
# Новости проекта
# Аудиоверсия
+ Звуки начала и конца
+ Hardpron читает Алёна, чтобы Филиппу было не так одиноко
Подборка SQL тренажёров
1. Интерактивный тренажер по SQL – Stepik
В курсе большинство шагов — это практические задания на создание SQL-запросов. Каждый шаг включает минимальные теоретические аспекты по базам данных или языку SQL, примеры похожих запросов и пояснение к реализации.
2. SQL Тренажер. Бесконечное приключение 00. Интро. – Stepik
Короткий тренажер, с интересным сценарием уроков.
В игровой форме закрепляются знания SQL. Необычные задачи от простого к сложному. Планируется целый цикл интересных историй, где каждое задание это необычный квест. Сейчас пока самые простые азы.
3. SQL Academy: онлайн курс SQL и тренажёр c упражнениями ( sql-academy.org )
Всесторонний курс по SQL, спроектированный так, чтобы навсегда изменить твоё отношение к SQL. Мы вместе пройдём путь, чтобы понять как этот язык работает, и получим все необходимые навыки для эффективного применения его на работе.
4. Упражнения по SQL ( sql-ex.ru )
Сайт поможет каждому, кто хочет приобрести или повысить свои навыки в написании операторов манипуляции данными языка SQL. Суть обучения состоит в том, что вы сами пишете операторы, которые должны вернуть или изменить данные, требуемые заданием.
5. Задачи по Python, SQL, программированию и Data Science | IT Resume
Сайт с платным доступом, но часть задач беспалтные.
[Тестовое Альфа-банк] Покупки телефонов в Туле по месяцам | IT Resume
6. Master Coding for Data Science — StrataScratch
Зарубежный сайт, напоминающий leetCode, есть бесплатная версия использования
Материал подготовлен участниками чата
OPQAM, IJKL, 67890. О том, как нам реально повезло с курсорными клавишами
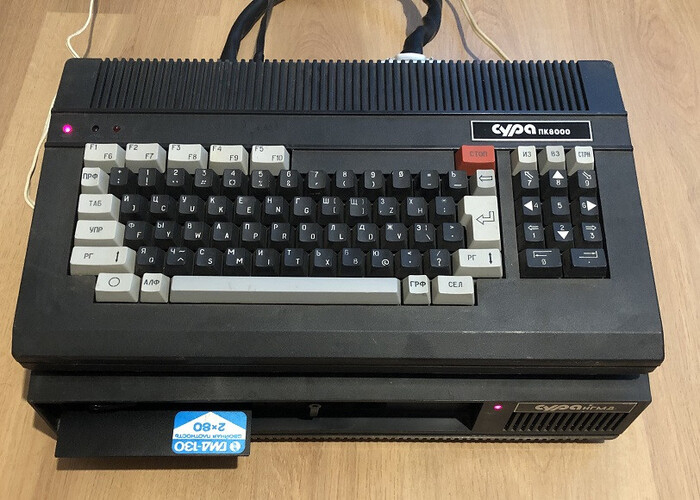
Клавиатура Суры ПК8000
Первый компьютер появился у меня дома в 6 лет. Это была Сура ПК8000 с черно-белым телевизором. Затем я попробовал игры на MSX-2 с цветным монитором, различные модели БК, PC и ZX Spectrum.
Последний был моим любимцем на протяжении нескольких лет. Он достался мне в корпусе от “Суры”, которую собирали на заводе в Пензе, с черно-белым монитором “Корвет” и двумя дисководами. Естественно, что в начале 90-х я понятия не имел, как выглядит настоящий “Спектрум”. Важнее было, что софта для него, в отличие от “Суры” и БК, было навалом, а клоны были во многих семьях и проблем с обменом коллекциями не существовало.
Что бесило, так это кривые сочетания клавиш управления во многих играх. Какой синклер-джойстик? Почему OPQAM? Есть же нормальные курсорные стрелки на клавиатуре?
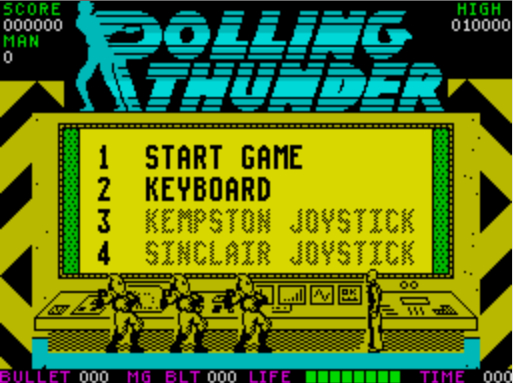
Скриншот выбора управления в игре Rolling Thunder (Keyboard ― те самые OPQAM)
Что еще хуже, при написании программ приходилось либо долго втыкать в мелкие наклейки на клавишах, либо заучивать сочетания. Отдельных кнопок для управления курсором или того же backspace не было.
Почитав историю Синклера, я решил, что это было сделано в угоду дешевизне, минитюаризации, а еще потому, что многие использовали в играх джойстик.
Но после того, как я посмотрел на клавиатуры популярных компьютеров конца 70-х и начала 80-х, я решил, что создатели ПК не особенно заморачивались, и взяли за базу печатные машинки. Действительно, кому могут понадобиться курсорные клавиши, расположение которых будет одинаковым на всех клавиатурах, которые можно нажимать одной рукой, да еще вслепую?
Хотя нет, в Apple настолько заморочились, что на Apple Lisa и Macintosh курсорных клавиш не было вообще. Так покупателей приучали пользоваться мышкой.
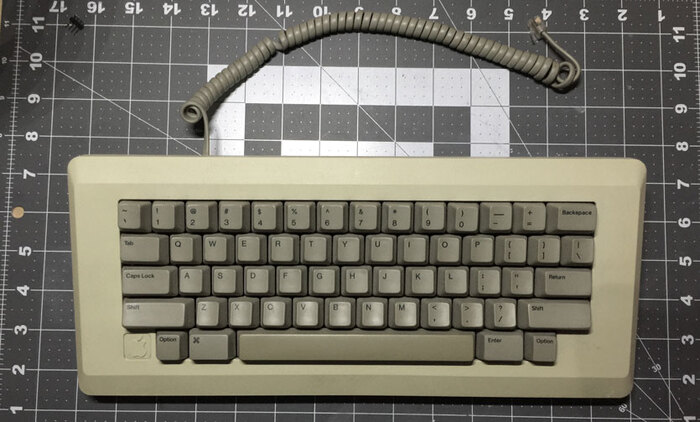
Клавиатура Apple M0110
Пожалуй, все неудобства и “боль” пользователей при переходе с модели на модель можно понять только показав, как это было.
❯ Худшие из худших
На печатных машинках курсорные клавиши не были нужны, но на компьютерах для перемещения по листингам, меню, управлению в играх вроде бы необходимы?
Однако, возникает ощущение, что создатели компьютеров просто не пользовались своими творениями, т.к. на некоторых моделях типа Атари 400, 800 и 800XL клавиатура в неизменном виде существовала несколько лет.
Apple
Про Apple Lisa и Macintosh я написал в самом начале. На Apple II курсорные клавиши появились. Но… только влево и вправо. Было бы интересно понять логику.
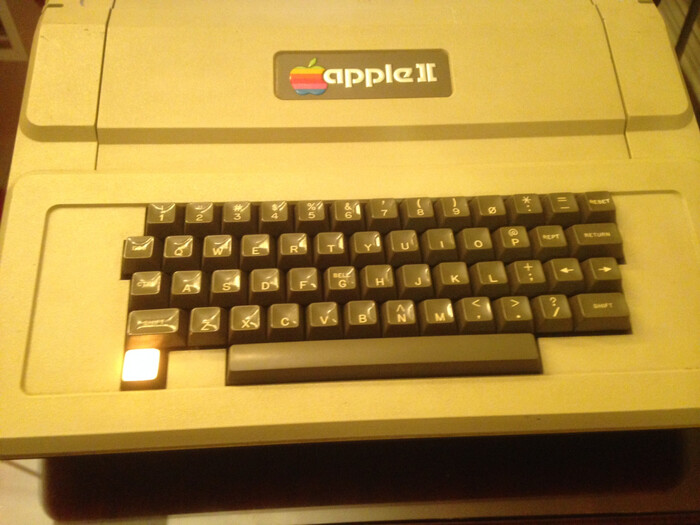
Клавиатура Apple II
Неудобство проявлялось еще и в том, что в играх управление было совершенно разным. Например, в Ms.Pac-Man клавиши A и Z отвечали за вверх-вниз, а в Lode Runner управление было вообще без курсорных клавиш ― IJKL.

Скриншот игры Ms.Pac-Man
Полноценный блок был добавлен в модели Apple IIc и IIe
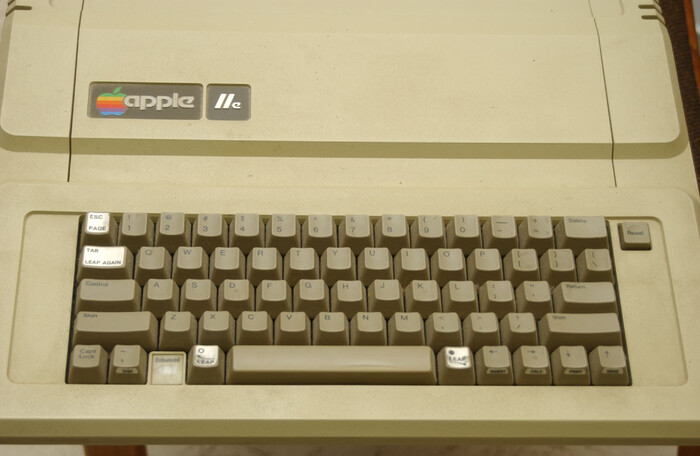
В Apple III разработчики снова учудили, и расположили клавиши, как получилось (три клавиши в ряд, а одна сверху).
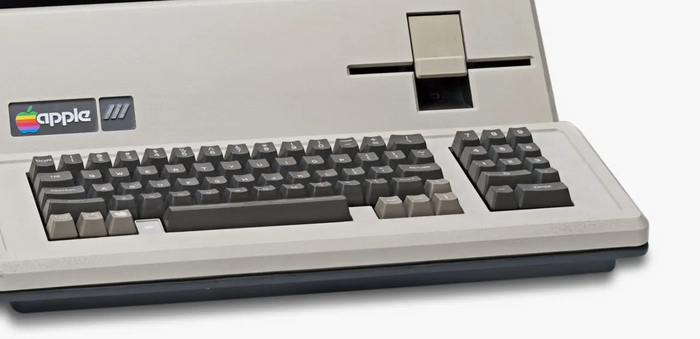
Пользоваться любым из решений одной рукой неудобно. Но хуже всего, что пересесть с ПК одного производителя на на другой было реальным кошмаром.
Atari 400, 800, 800XL (1979)
Для управления курсором приходилось удерживать Control, а в младшей модели еще и мириться с мембранной клавиатурой.
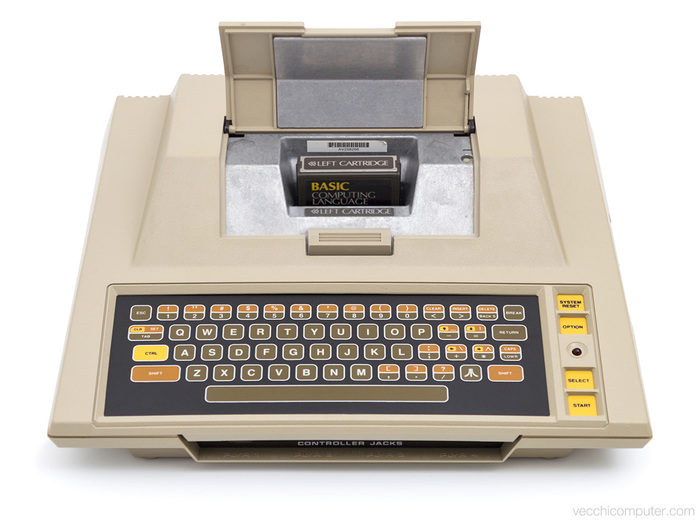
BBC Micro (1981)
Раскладка уже в ряд, и без CTRL.
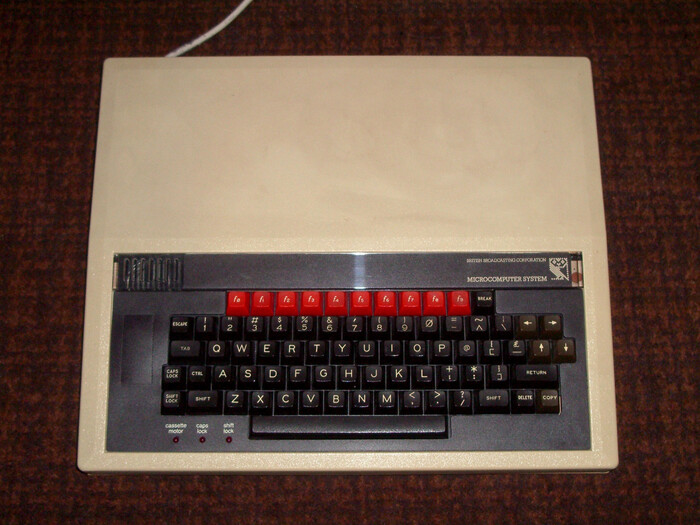
То есть, если вы работали на Атари, а потом вдруг решили перейти на BBC, нужно переучиваться заново пользоваться клавиатурой.
HP 9835 (1979)
Маленькие клавиши в верхней части корпуса размещены так, что положить руки, ничего не задев, не получится.
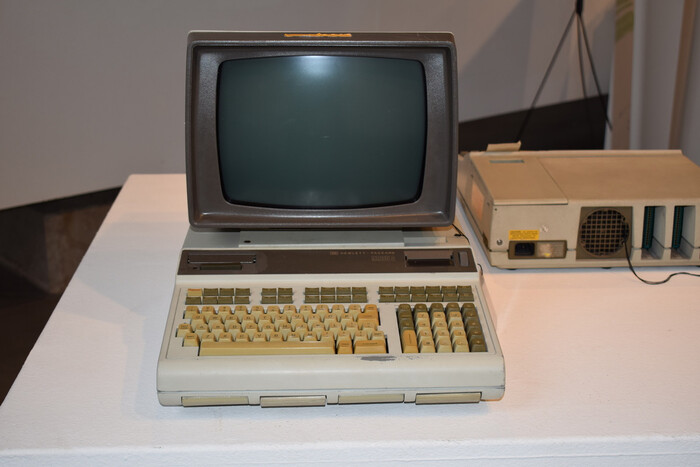
Кстати, порядок клавиш отличается и от Атари и от BBC Micro.
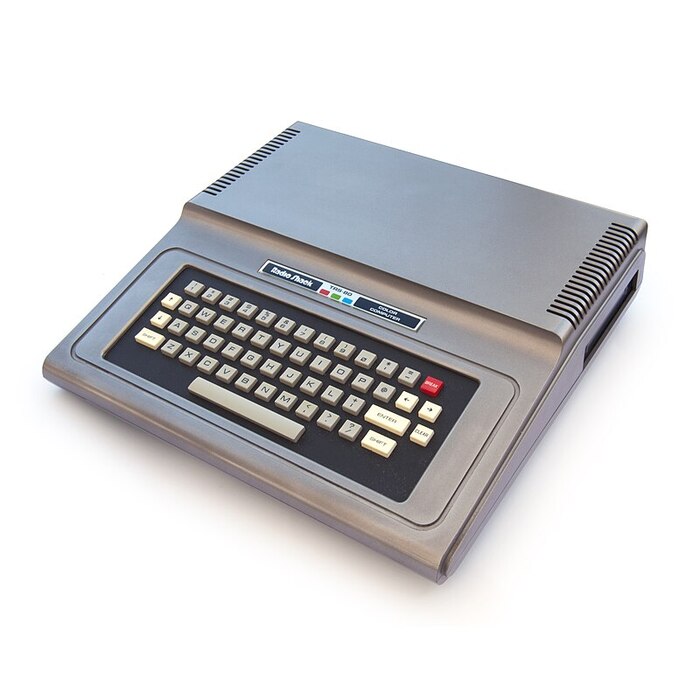
TRS-80 (1977) и Tandy Color Computer (1980)
Есть вверх, вниз, влево, вправо, но на разных частях клавиатуры.
Casio
Надо отметить, что в Японии дела обстояли ничуть не лучше.
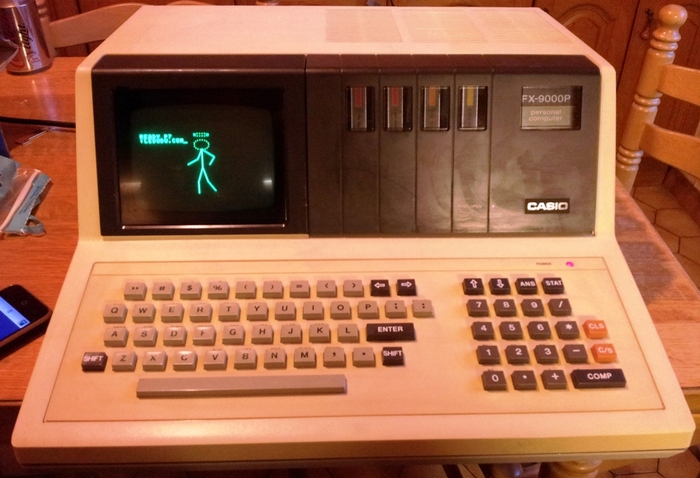
Портативный ПК Casio FX 9000p
Commodore
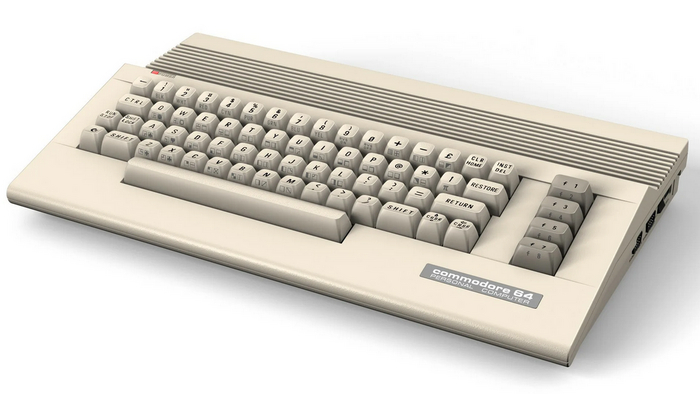
Очень странным мне показалось решение в Commodore 64, который получил огромную популярность и репутацию игрового ПК. Обратите внимание — за вверх-вниз и влево-вправо отвечают по одной клавише. Хорошо, хоть кнопку shift разместили так, чтобы можно было управлять одной рукой.
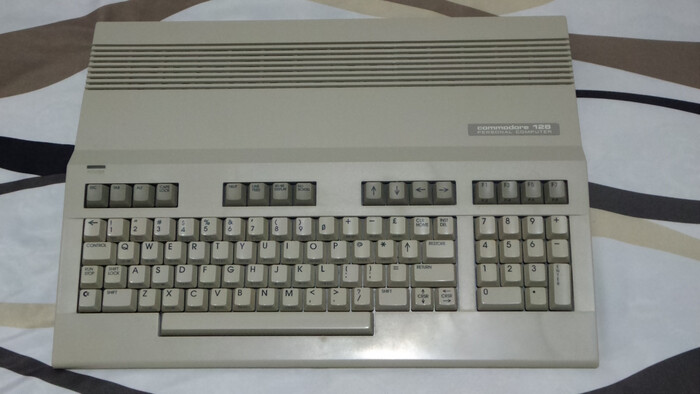
Commodore 128 получил уже рядную раскладку:
А вот в Commodore Plus/4, на мой взгляд, вышло совсем неудачное решение. Блок с курсорными кнопками слишком мал и подойдет только для редактирования текста.
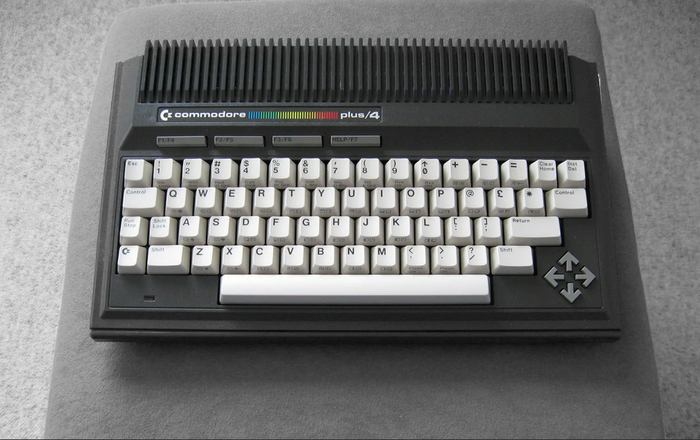
Amiga
Ближе к привычному нам расположению, но средний палец должен совершать менее удобное движение для перемещения вниз-вверх.
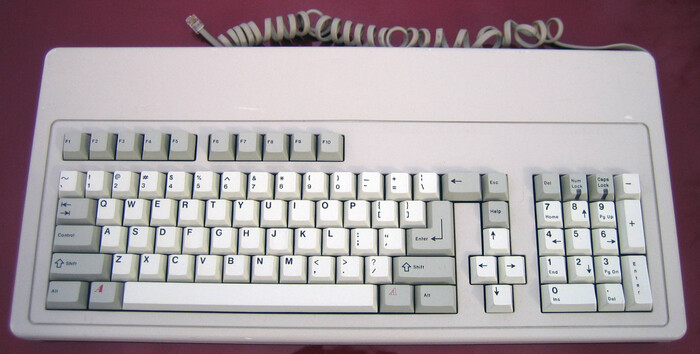
Клавиатура Amiga 1000
А вот Amiga 500 и 2000 уже получили Т-образное расположение.
❯ Под занавес. Первыми были вовсе не IBM!
Я был убежден, что изобретение стандарта принадлежит IBM, но оказалось, что еще раньше появления клавиатуры IBM Modem M (1985) по-крайней мере, две компании использовали Т-образное расположение курсорных клавиш. Но, надо отдать должное, IBM повлияла на широкое распространение этого варианта.
Я специально потратил время на поиск картинок старых компьютеров и терминалов. Первые клавиатуры с привычным нам расположением появились еще в 1970 или раньше.
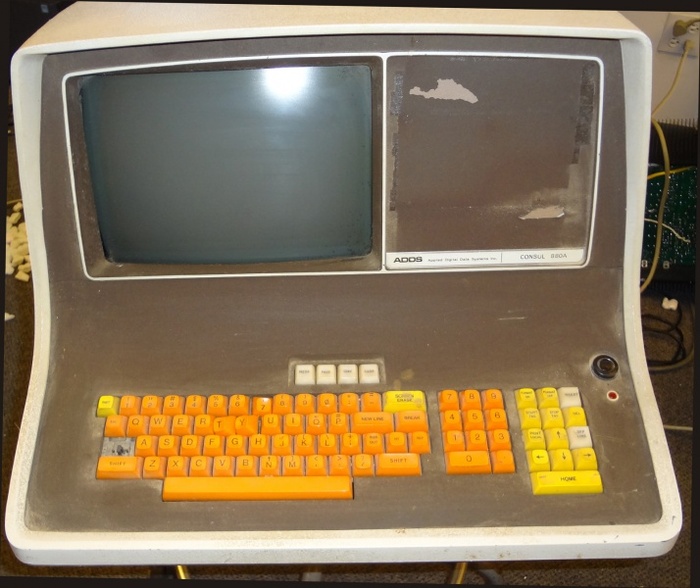
Терминал ADDS Consul 880
А более современный вариант появился в 1982 году благодаря Digital Equipment.
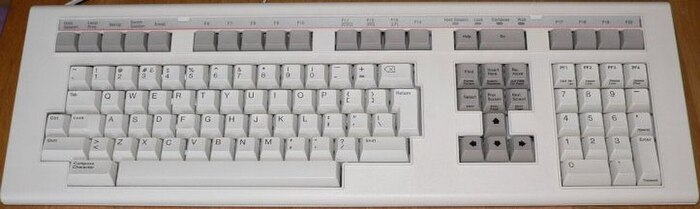
Плохих примеров реализации курсорных клавиш очень много. Во время подготовки статьи я не раз мысленно говорил “спасибо” дизайнерам и разработчикам, благодаря которым можно легко пересесть за другой компьютер, и продолжить редактировать свой пост, не спотыкаясь, на чужой клавиатуре.
Если у вас есть предположения, почему так долго не было единого стандарта, или у вас есть объяснение логики производителей, поделитесь в комментариях!
Больше интересных статей в нашем блоге на Хабре. Недорогие сервера для ваших проектов — здесь.
Пишем приложение на Mi Band 7 с сервисной частью
Недавно я купил себе Mi band 7, по началу хотел купить 6-ую версию, пока не узнал, что на 7-ой обновилась операционная система и теперь она поддерживает установку приложений. Да, официально они об этом не заявили, но умельцы уже сделали множество приложений. Они ставят их как циферблаты, и это вполне обычные приложения. Но все эти приложения работают только локально на самом MiBand 7, не имея возможности взаимодействовать ни с телефоном, ни с интернетом. Я углубился в байткод приложения и документацию по Zepp OS чтобы найти способ создавать приложения, взаимодействующие с интернетом, в этой статье я опишу свой путь. В итоге у меня получилось сделать запрос в интернет с часов и даже запустить мост для отладки приложений.
Сразу скажу, что я уже публиковал эту статью на Хабр. Но хочу теперь попробовать начать писать статьи на Пикабу, так что я буду очень рад любым комментариям и отзывам. Надеюсь пользователям Пикабу эта статья тоже зайдет)
Эта статья написана чисто в ознакомительных целях. Я не призываю никого к переработке кода для добавления новых функций с целью использования и распространения переделанного ПО.
Почему приложения официально не поддерживаются?
Мне интересен этот вопрос, но к сожалению я не знаю причин. Похоже что Xiaomi Band 7 сделала для xiaomi компания zepp. И им было проще не поддерживать другую операционную систему, а использовать уже имеющиеся наработки для часов zepp. Поэтому на этих часах стоит система ZeppOS. Вероятно Xiaomi решила не платить за все фишки системы и поэтому функционал часов программно ограничен.
Начало
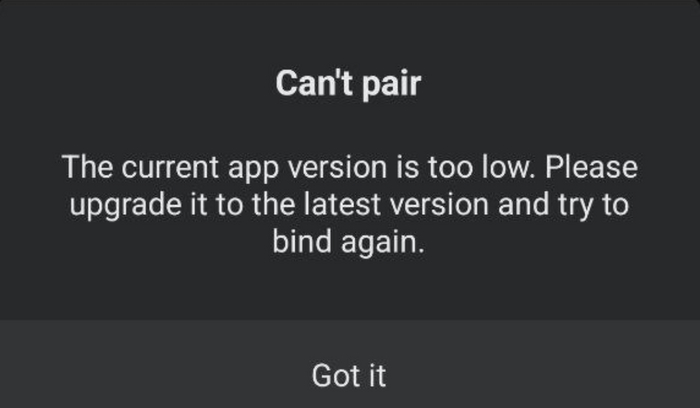
Для начала, чтобы разобраться как работает система, я попробовал поставить пару приложений от MelianMiko. Ставил самым простым способом, через приложение для установки циферблатов, подробности можете почитать на 4PDA. Я немного поразбирался в структуре приложений и вот что я понял: приложение это bin файл, который является простым zip архивом с, как минимум, несколькими файлами: app.json(Manifest), app.js(Код инициализации и деинициализации приложения при запуске), index.js(Код страницы),icon.png. Далее я пошел на сайт официальной документации по ZeppOS, там описано как включать режим отладки через приложение ZeppApp. Но попробовав подключить часы через это приложения я получил ошибку:
Я решил на этом не останавливаться, скачал это приложение версии 7.0.1, декомпилировал через apktool в байткод и через jadx в java код:
apktool d com.huami.watch.hmwatchmanager_7.0.1-play_100802.apk jadx com.huami.watch.hmwatchmanager_7.0.1-play_100802.apk -d com.huami.watch.hmwatchmanager_7.0.1-play_100802_JADX
Далее для исследование кода проще использовать результат jadx, но скомпилировать обратно получится только результат apktool, поэтому изменения придется делать в байткоде.
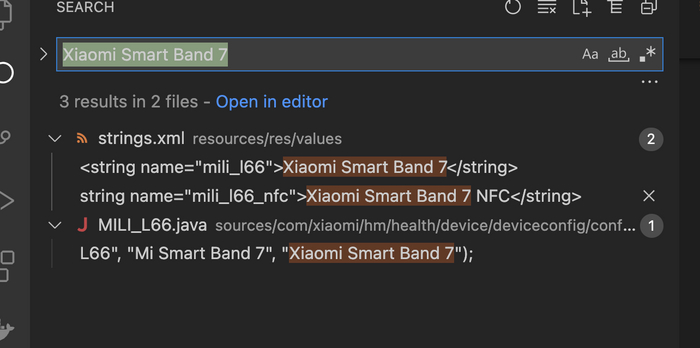
Для начала я убедился что это приложение поддерживает ну или когда-то поддерживало MiBand. Для этого я нашел несколько упоминаний MiBand 7 (Официально он называется Xiaomi Smart Band 7). Его кодовое название в приложении “MILI_L66”.
Далее я решил обмануть приложение(пока без его изменения) и попробовал подключить свои часы к приложению, притворившись другими часами. Для этого я отсканировал qr для сетапа на своих часах я получил такую ссылку:
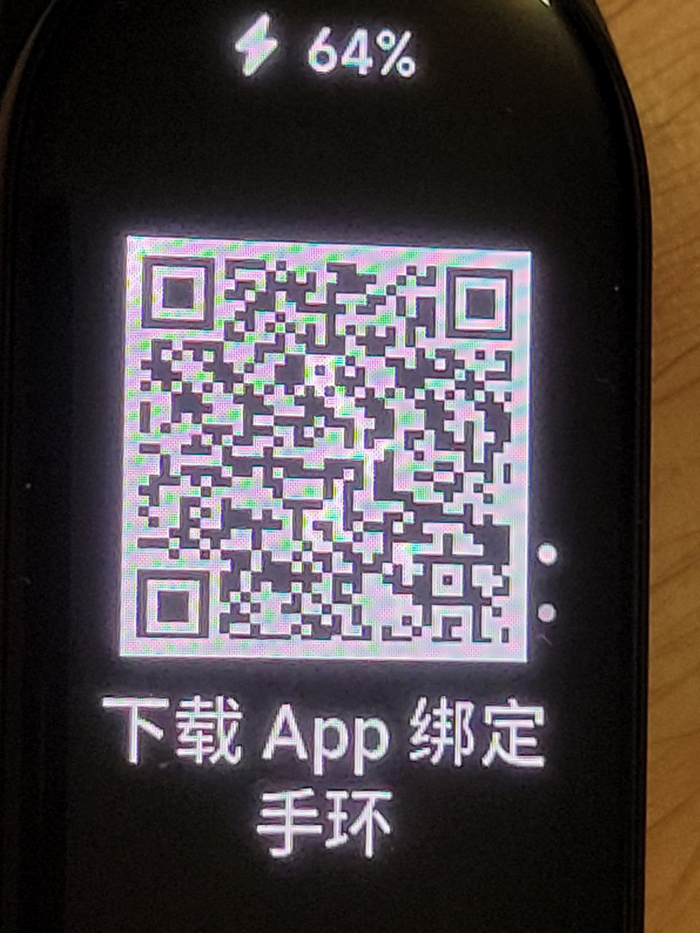
В ней указан мак адресс, pnpNumber, pnpVersion — это похоже какие-то идентификаторы устройства. Я пробовал их заменить, но это не помогло, поэтому я решил посмотреть, какие qr коды у других устройств zepp при сетапе. В гугл я нашел видео в привязкой Amazfit Band 7, отсканировал код, получил такую ссылку:
Эта ссылка ссылается совсем на другое доменное имя. Далее я решил попробовать просто подставить в этот URL macAddress из своего qr кода и сделать с этого url qr код. И это помогло, мои часы подключились, приложение засетапило их как Amazfit Band 7.
Я обнаружил что весь функционал из приложения Xiaomi здесь есть и я могу полноценно настраивать свои часы. Но после сетапа приложения понимало что у меня не Amazfit а Mi Band и не давало возможности ставить никакие приложения и циферблаты для Amazfit. Поэтому дальше я решил переделать приложение.
Перекомпиляция приложения
Чтобы приложение дало мне возможность ставить mini apps на часы, я решил заставить его думать что у меня не Xiaomi Smart Band 7, а Amazfit Band 7. Для этого таже как и для Mi Band 7, нашел кодовое название для Amazfit Band 7 — “MiliBari”:
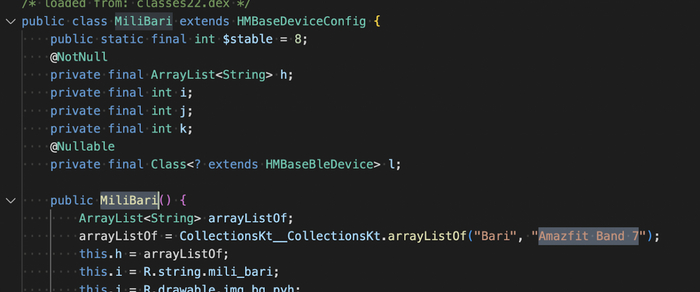
Далее нашел все упоминания MILI_L66 и MILI_BARI. Самым интересным показался класс HMDeviceSource:

Вы можете в нем увидеть коды соответствующие разным типам устройств — их идентификаторы.
Далее необходимо переключиться на байткод, который нам выдал apktools.
Здесь я тоже нашел байткод класса HMDeviceSource$a.smali и изменил в нем 3 строки как на скриншотах:
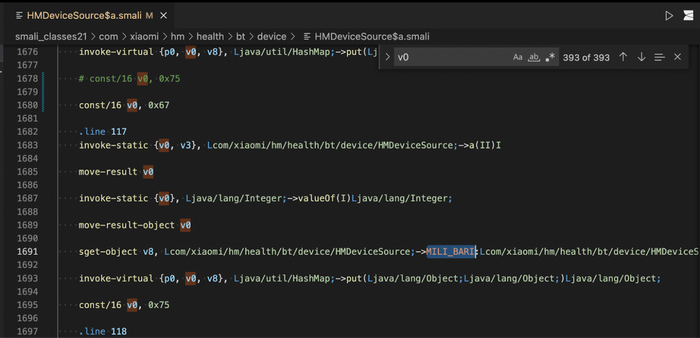
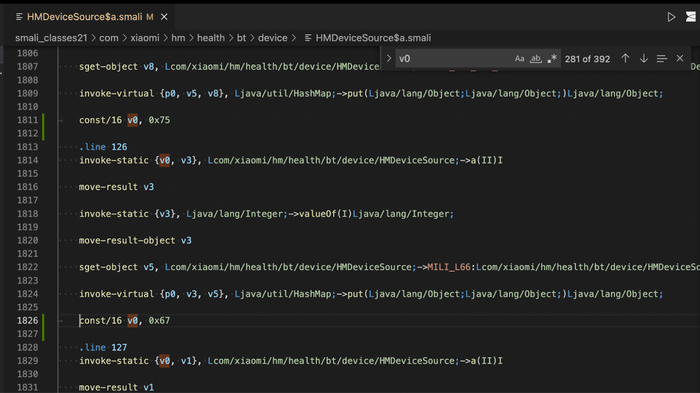
Теперь можно собрать его обратно, подписать, установить. Оригинальное приложение придется сначала удалить, так как подпись теперь не оригинальная.
apktool b com.huami.watch.hmwatchmanager_7.0.1-play_100802 —use-aapt2 apksigner sign —ks-key-alias alias_name —ks-pass pass:123456 —ks release-key.keystore com.huami.watch.hmwatchmanager_7.0.1-play_100802/dist/com.huami.watch.hmwatchmanager_7.0.1-play_100802.apk adb install com.huami.watch.hmwatchmanager_7.0.1-play_100802/dist/com.huami.watch.hmwatchmanager_7.0.1-play_100802.apk
Теперь можно снова логиниться в приложении и подключать Mi Band как я описывал выше, изменяя qr код.
Работа перекомпилированного приложения
После этих манипуляций приложение начало отображать функционал как для amazfit band 7! Ура! На изображении сначала будет Mi Band 7, но если поменять циферблат, то оно сменится на amazfit band 7. У меня циферблат от Аmazfit встал как родной.
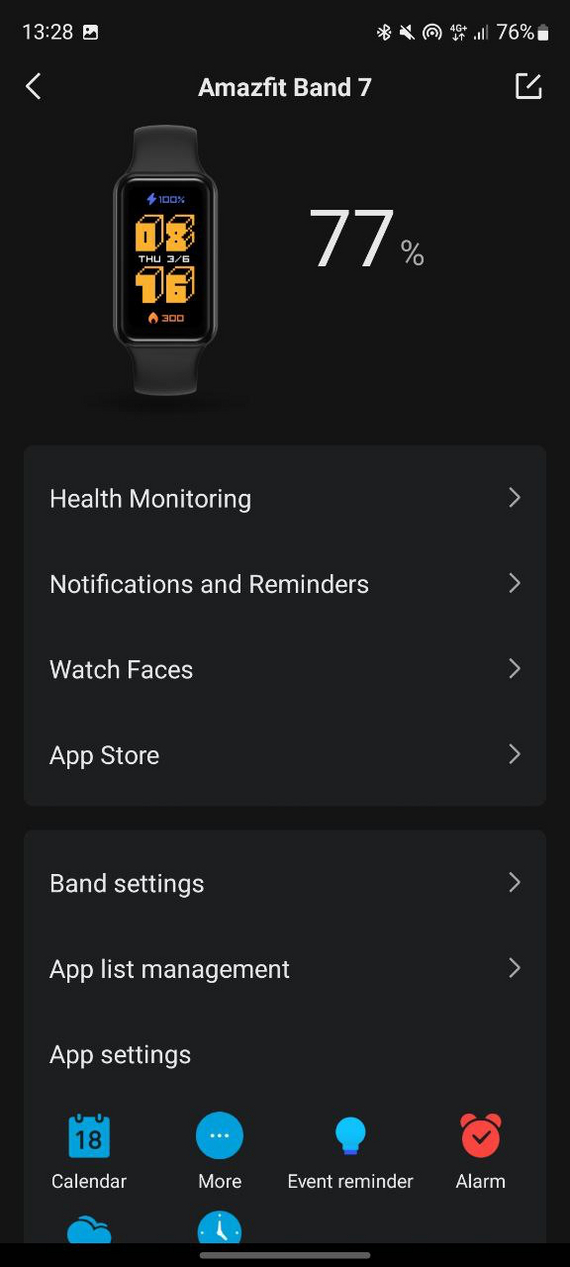
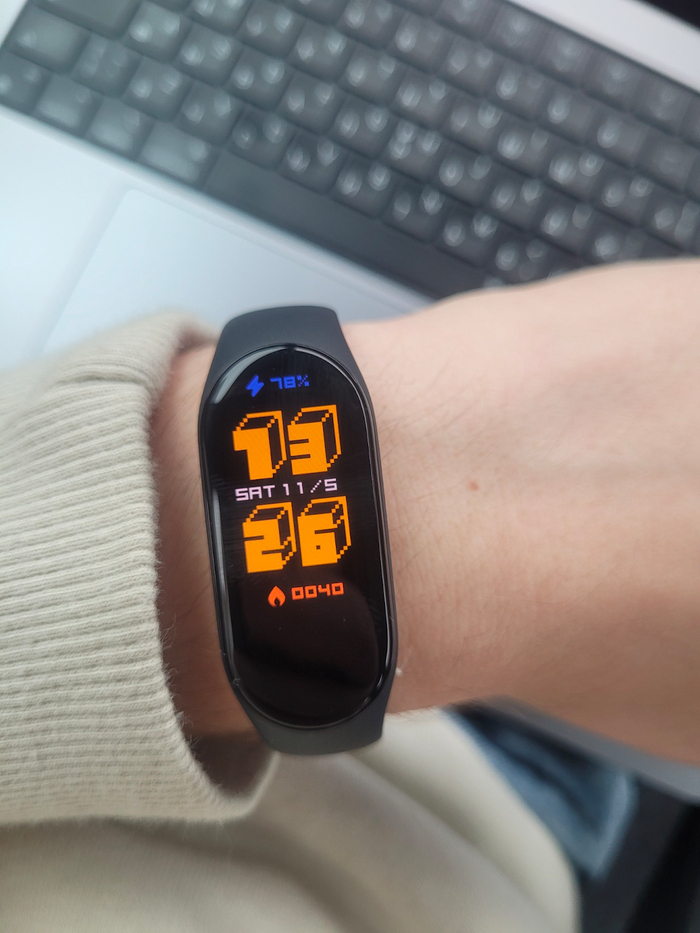
Также теперь появилась кнопка App Store, там можно поставить приложения из магазина для amazfit band 7. Не все заработали идеально, но большинство. Их почему-то в магазине пока только 5. Видимо пока весьма маленькое сообщество разработчиков)

Далее я уже пытался поставить свое приложение, с сервисной частью, сначала я пошел по сложному пути, подменяя файлы приложения. Позже понял, что можно воспользоваться мостом в режиме разработчика на приложении, что гораздо проще и позволяет выводить логи. Вероятно разработчики могут прекратить поддерживать отладку через мост, когда эта версия приложения устареет. Но в этой статье я опишу только путь попроще, через мост. Если вам будет интересно, могу потом описать второй путь.
Создание проекта
На 4PDA я нашел проекты пользователя MelianMiko. Он сделал и симулятор mi band, и множество приложений, и утилиту для сборки проектов — zmake. Можете ими воспользоваться для создания простых приложений, но как я понял zmake создает проекты только без сервисной части, выполняемой на телефоне. Еще в отличии от официального сборщика он, не сжимает код в bin файл, а оставляет в формате js(Тут может ошибаюсь, поправьте если не так). Симулятор к сожалению не работает под Linux и MacOS, поэтому я им не пользовался, вместо него использовал официальный симулятор Amazfit band 7.
Для создания проекта я использовал официальную утилиту zeus для ZeppOS. Новый проект можно создать командой zeus create project-name. Необходимо выбрать “1.0 API”, апи второй версии MiBand 7 не поддерживает.
Далее опишу содержимое собранного приложения, это не очень нужная информация, просто для общего ознакомления.
Когда проект будет готов, его можно собрать командой zeus build. В папке dist появится архив в формате zab, его можно открыть как простой zip архив. В нем манифест с описанием приложения и архив common.zpk, который тоже открывается как zip архив. В нем уже можно увидите основные составляющие приложения:
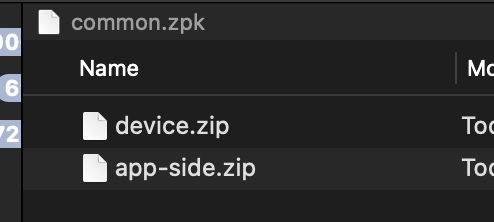
Файл device.zip содержит код выполняемый на часах, ему можно сменить формат на bin и поставить даже через приложение для установки циферблатов.
Файл app-side.zip сожержит код выполняемый на стороне телефона.
Вроде еще может быть файл, описывающий настройку mini app с помощью приложения телефона.
Отличный набор примеров приложений, в том числе с сервисной частью, есть на github. Я, как основу, взял пример “fetch-api”.
Настройка моста
Тут нет ничего особенного, все из документации ZeppOS. Необходимо залогиниться в один аккаунт в приложении на телефоне и в приложении симуляторе. Включить режим разработчика в приложении и потом выбрать часы в списке устройств, открыть внизу настройки разработчика и в выпадающем списка нажать кнопку включения моста. После подключиться к мосту надо и в приложении симуляторе, нажав кнопку Bridge.
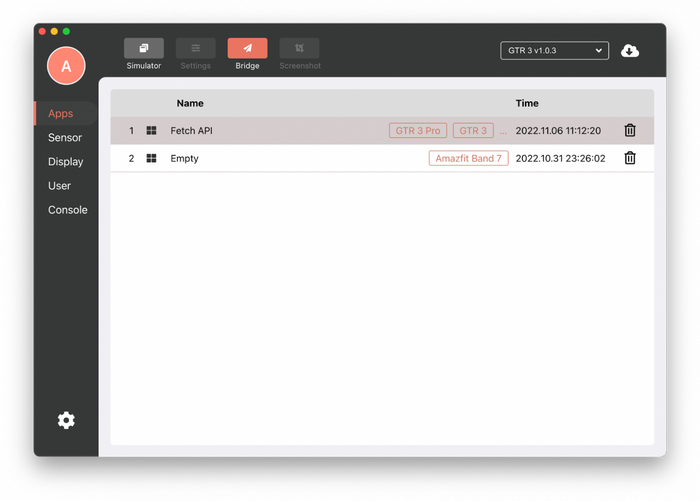
Теперь можно пользоваться консольной утилитой zeus для отладки проекта:
Запрос в интернет по кнопке на часах.
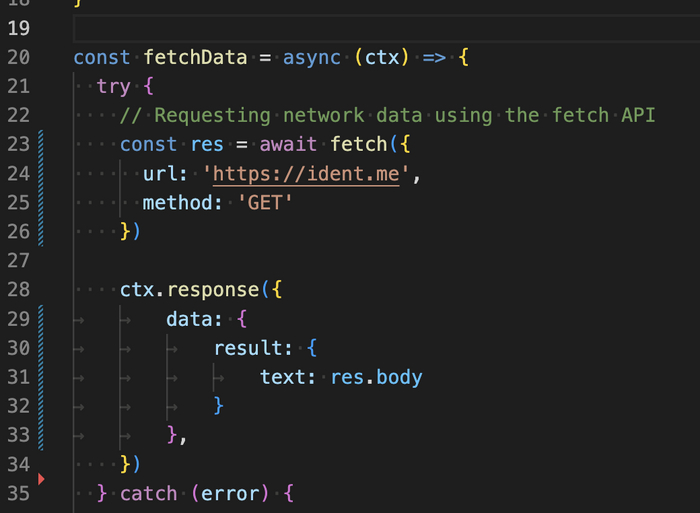
Как я уже писал выше, я взял за основу пример проекта с официального гитхаб аккаунта zepp os, “fetch-api”. Изменив код в app-side, я сделал запрос с телефона на домен ident.me, чтобы получить мой текущий внешний ip, ради примера.
Вывод
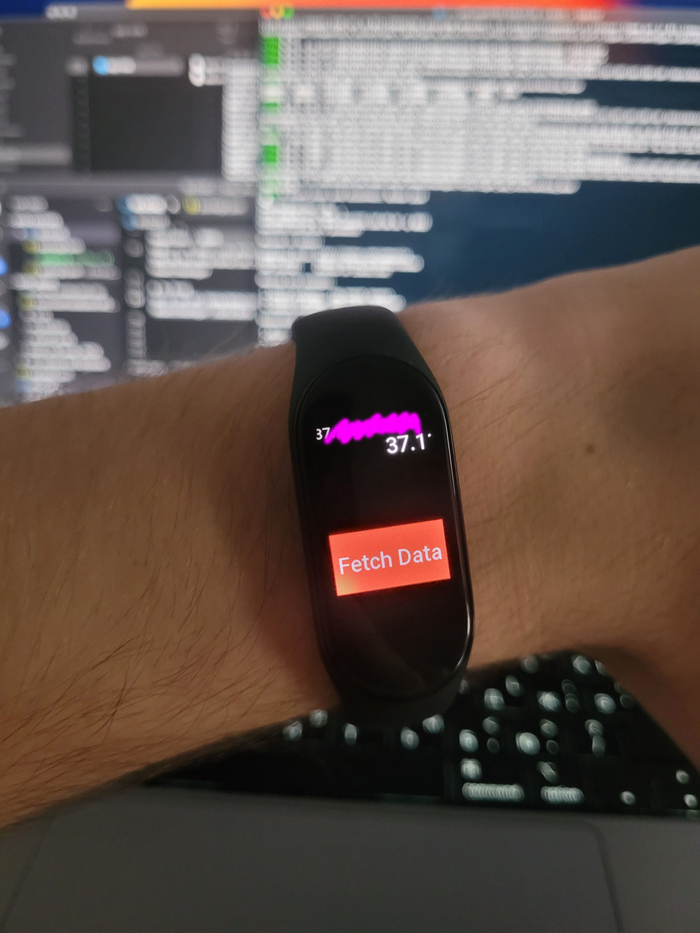
В итоге я получил небольшое приложение на часах, которое может когда угодно выводить мне мой внешний ip. Это конечно не та цель, к которой я стремился. Моей целью было продемонстрировать, то что на самом деле у часов Mi Band 7 есть скрытый, программно ограниченный функционал. Эти часы могут не просто менять циферблаты, но и работать с приложениями. И даже отправлять данные через телефон в интернет и получать ответ. Такие приложения можно использовать например для управления умным домом) Вероятно в будущих версиях часов об этом официально заявят, но пока такого нет. Даже на Band 7 Pro официально не стоит zepp os.
P.S. Это была моя первая статья. Надеюсь вам было интересно, пишите комментарии, буду рад любой критике!
Недавно я создал телеграм канал. Там я планирую регулярно делиться интересными мыслями по темам информационной безопасности, программирования и нейросетей. Если вам интересны такие темы, присоединяйтесь) буду делиться там подобным контентом.
1608: 23 events @ 2 min
Эксперимент американских учёных: подопытные слушали песню Pink Floyd — Another Brick in the Wall, а компьютер снимал показания их мозговой активности и воспроизвёл мелодию.
Intel не смог купить Tower Semiconductor за 5,4 млрд $, т.к. Китай не одобрил сделку. TS получит неустойку 353 млн $.
Школьная библиотека в штате Айова, США, использует ChatGPT для запрета книг. Спрашивает у нейронки: f»
//soft
▸[4] Google Chrome на Android и iOS апдейт: добавили нейронку, которая выдаёт краткую версию текста на сайте. Доступна участникам программы бета-тестирования.
▸[5] Google Photos апдейт: добавили нейронку, которая придумывает названия коллекциям фотографий.
▸[6] Драйверы Intel Arc и Iris апдейт: добавили поддержку новых игр, исправили баг с Blender и оптимизировали работу вентиляторов.
▸[7] 2000 серверов Citrix NetScaler взломаны, больше всего в Европе. В статье ссылки на сканер уязвимости.
▸[8] Adobe Express апдейт: добавили нейронку для генерации текста и картинок.
//hard (картинки внизу поста)
▸[9] Видеокарта Gunnir Intel Arc A750 Photon 8G OC Asian Games: спецверсия в честь предстоящих Летних Азиатских игр, отличается только внешностью.
▸[10] Телевизор-чемодан LG StanbyME Go: сенсорный экран 27″, FullHD, 4 динамика на 20 ватт, работает с iOS и Android, батарея на 3 часа. Цена в США 1000 $.
▸[11] Blackberry Pi: самоделка на Raspberry Pi Zero W, клавиатура от Blackberry, экран 320 × 240 px, корпус на 3D принтере. По ссылке статья с процессом.
▸[12] Одноплатный ПК Milk-V Meles: чип RISC-V 64GCV Xuantie C910, 4 ядра @ 2 ГГц, ОЗУ 8 или 16 Гб, HDMI, MicroSD, 5 × USB, сеть, Wi-Fi, GPIO 40-pin, 2 × MIPI CSI, размер 6 × 9 см, питание 5V/4A. Даты и цены нет, старт продаж ожидается в Китае.
▸[13] Прототип стекла LionGlass: выдерживает нагрузку 1 кг. Для сравнения: обычное стекло 0,1, Gorilla Glass 0,8.
▸[14] Монитор Dell P2424HT: 24″ IPS @ 60 Гц, тачскрин 10 точек касания на Win и Mac, 3 точки на Linux, FullHD, USB-C, Ethernet. Цена в США 520 $.
▸[15] Аккумуляторы для электромобилей CATL Shenxing: заряжаются на 400 км за 10 минут. Для сравнения: Тесла 215 км, AION 335 км. Старт производства в конце года.
▸[16] Мини-ПК Zotac ZBOX: апдейт всей линейки, поставили Intel Raptor Lake. Максимум: i7, полноценная RTX 4070, DDR5 64 Гб, NVMe. Минимум: barebone на i3. Цены нет, скоро в продаже.
//business
▸[17] Xbox ввёл штрафные баллы в онлайн-играх: 1 балл за мат, 2 за буллинг, 3 за оскорбления. Баллы сгорают через полгода. При наборе одного-двух — бан от чата или мультиплеера на сутки, пяти — на две недели, восьми и более — на год.
▸[18] OpenAI предлагает заменить модераторов в соцсетях на нейросеть.
▸[19] XPro, он же TweetDeck, теперь платный.
▸[20] Foxconn начал собирать iPhone 15 в Индии.
▸[21] Чистая прибыль Tencent, Китай, во II квартале: 26,2 млрд $, +41%, чем год назад.
▸[22] PayPal приостановил куплю/продажу крипты в Британии из-за новых законов о её рекламе.